Cloud Datenschutz Vergleich: EU vs USA 2026
Cloud Datenschutz Vergleich 2026: EU Hosting, US Cloud Act, Zero Data Retention und DSGVO Anforderungen für Mittelstand und Compliance Teams.
Du sitzt im Auswahlmeeting, vor Dir liegen Angebote von einem deutschen Cloud-Anbieter, Microsoft, AWS und Google. Alle werben mit EU-Regionen, Verschlüsselung und DSGVO-Nähe. Die entscheidende Frage bleibt trotzdem offen: Wer kann technisch oder rechtlich auf Deine Daten zugreifen, selbst wenn sie in Deutschland gespeichert sind?
Genau deshalb reicht ein Vergleich nach dem Muster „Server in Deutschland gleich sicher“ nicht aus. Für den Mittelstand gehören Standort, Anbieter-Rechtsstatus, Zugriffskontrollen, Verschlüsselung und Wechselbarkeit in eine gemeinsame Entscheidung, aber nicht in eine einzige oberflächliche Checkliste.
| Vergleichskriterium | EU- oder EWR-Anbieter | US-gelisteter Anbieter mit EU-Region |
|---|---|---|
| Physischer Speicherort | Kann innerhalb der EU oder des EWR liegen | Kann innerhalb der EU oder des EWR liegen |
| Rechtsrahmen des Anbieters | Primär EU- und nationales Recht | Zusätzlich mögliche US-Zugriffspflichten |
| Drittlandrisiko | Hängt von Unterauftragnehmern und Datenflüssen ab | Bleibt trotz EU-Hosting relevant |
| Technische Prüfung | Schlüssel, Logs, Backups und Supportzugriffe | Zusätzlich Behördenanfragen und Konzernzugriffe |
| Wechselbarkeit | Vertraglich und technisch zu prüfen | Export und Exit besonders genau prüfen |
Inhaltsverzeichnis
- Warum die Standortfrage allein nicht reicht
- EU- und EWR-Hosting im Überblick
- Verschlüsselung, Zugriffskontrollen und Data Residency
- US-Anbieter und der Cloud Act in der Praxis
- Zero Data Retention als Architekturprinzip
- Data Act und BSI C5 als neue Vergleichsachsen
- Compliance-Check für DSGVO und Mittelstand
- Empfehlungen für Teams und IT-Verantwortliche
Warum die Standortfrage allein nicht reicht
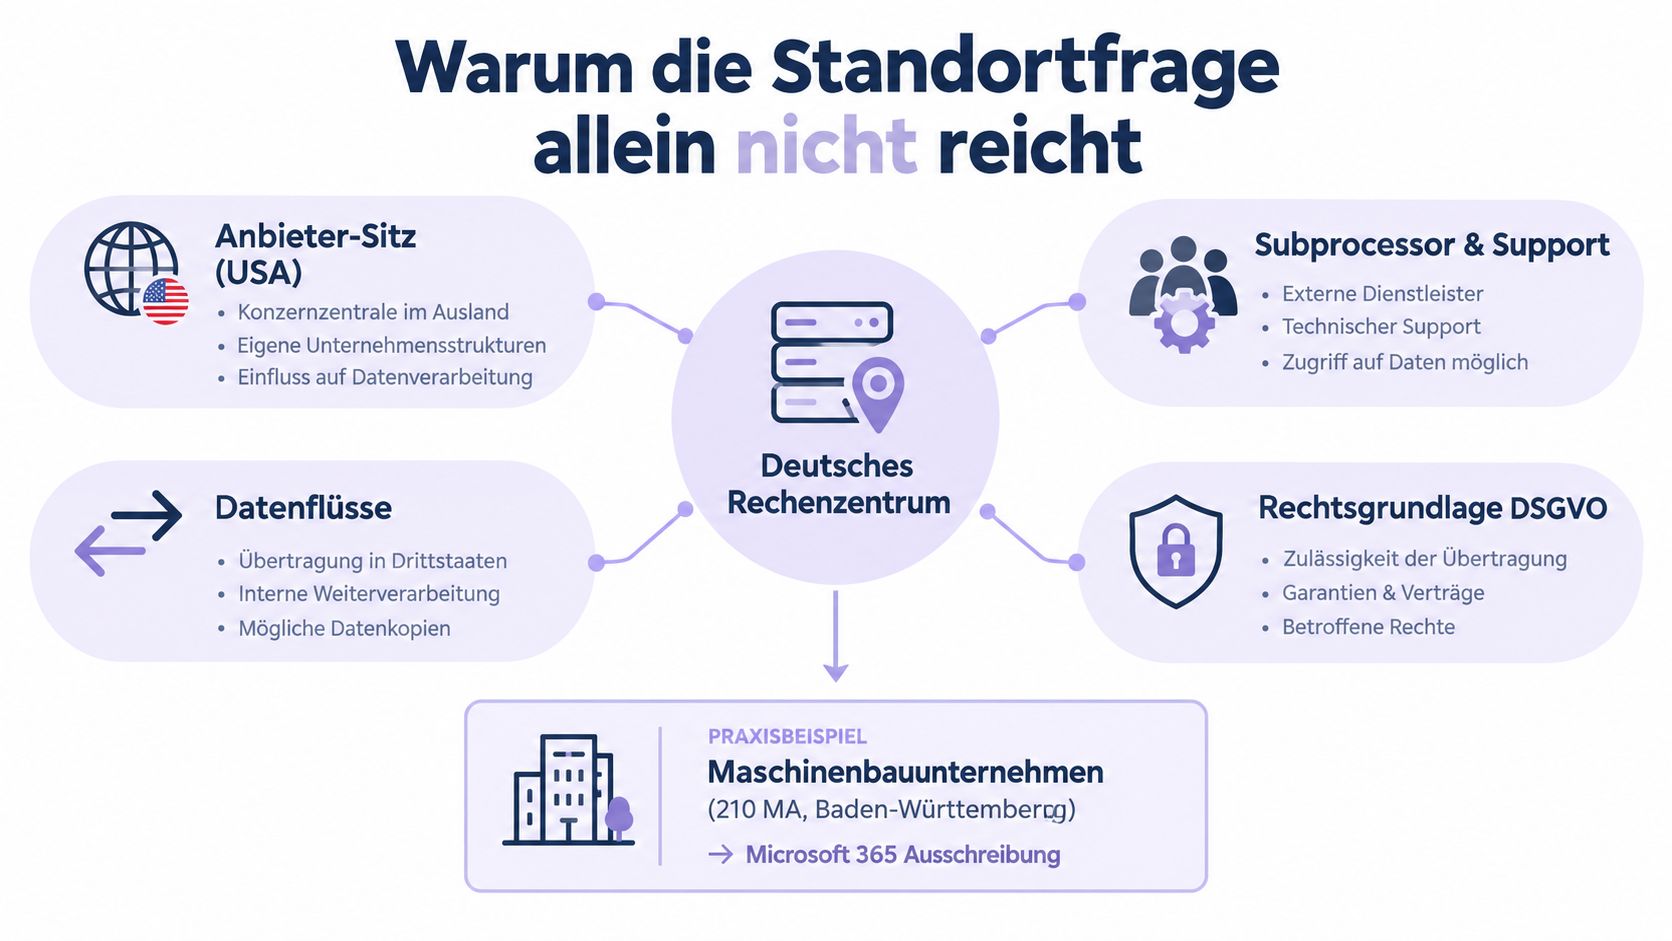
Ein Maschinenbauunternehmen aus Baden-Württemberg sieht eine deutsche Rechenzentrumsangabe, prüft Verfügbarkeit und Preise und setzt den Anbieter auf die Shortlist. Auch bei Microsoft 365 wirkt eine deutsche Cloud-Region zunächst beruhigend. Für die Entscheidung reicht dieses Signal nicht.
Die Geschäftsführung sollte ein konkretes Zugriffsszenario prüfen: Eine US-Behörde verlangt Daten oder Backups, die physisch in Frankfurt liegen. Der Standort beantwortet nicht, welches Recht für den Anbieter gilt und wer einen Zugriff technisch auslösen kann. Der CLOUD Act bleibt deshalb auch bei Speicherung in Deutschland ein relevantes Risiko.
Das BSI beschreibt C5 als eigenen Standard für Cloud-Sicherheit. C5 bewertet vor allem Informationssicherheit, ersetzt aber keine Datenschutzprüfung. Diese Trennung sollte auch bei der Auswahl von SaaS- und Cloud-Diensten berücksichtigt werden, wie der fluesta Blog zeigt.
Drei Fragen statt eines Standortlabels
Prüfe jeden Anbieter auf drei Ebenen:
• Wo liegen die Daten? Berücksichtige Primärspeicher, Backups, Metadaten und Supportsysteme.
• Wer ist rechtlich verantwortlich? Prüfe Sitz, Konzernstruktur, Unterauftragnehmer und Pflichten außerhalb des EWR.
• Wer kann technisch zugreifen? Bewerte Rollen, Schlüsselverwaltung, Fernwartung, Administrationskonten und Protokollierung.
Für Deinen Cloud Datenschutz Vergleich gilt daher: Ein EU-Rechenzentrum gehört in die Bewertung, beweist aber keine Datensouveränität. Entscheidend ist die Kombination aus Standort, Rechtsstatus und technisch kontrollierbarem Zugriff.
EU- und EWR-Hosting im Überblick
EU- und EWR-Hosting bildet den sinnvollsten Ausgangspunkt. Innerhalb des EWR gilt laut BfDI-Orientierungshilfe zu Cloud Computing ein weitgehend harmonisiertes Datenschutzniveau. Cloud-Anwender, Anbieter und Unteranbieter unterliegen dort denselben datenschutzrechtlichen Maßstäben.
Das reduziert die Komplexität, beseitigt sie aber nicht. Ein Anbieter mit Sitz in Deutschland, Frankreich, Irland oder den Niederlanden kann Unterauftragnehmer außerhalb des EWR einsetzen. Auch Support, Monitoring, Ticketing und Backup-Verwaltung können Datenflüsse auslösen, die im Hauptangebot nicht sichtbar sind.
Die DSGVO-Kapitel-V-Logik
Sobald personenbezogene Daten in ein Drittland übermittelt werden, greift Kapitel V der DSGVO. Der Deutsche Bundestag fasst die Anforderungen an Drittlandübermittlungen zusammen. Du brauchst dann eine passende Rechtsgrundlage und musst die konkreten Datenflüsse bewerten.
Die BfDI verlangt ein gleichwertiges Schutzniveau insbesondere dann, wenn personenbezogene Daten ausschließlich innerhalb der EU oder des EWR verarbeitet werden und keiner EU- oder EWR-fremden staatlichen Kontrolle unterstehen. Das macht den Anbieterstatus genauso wichtig wie die Region.
| Anbietergruppe | Beispiel | Hauptsitz / Verarbeitung | DSGVO-Kapitel-V-Risiko |
|---|---|---|---|
| Europäischer Cloud-Anbieter | Deutscher oder niederländischer IaaS-Anbieter | Sitz und Verarbeitung im EWR | Vor allem Unterauftragnehmer, Support und einzelne Datenflüsse |
| EU-Tochter eines US-Konzerns | Europäische Gesellschaft eines Hyperscalers | Verarbeitung in einer EU-Region möglich | Konzernzugriff und US-rechtliche Verpflichtungen |
| US-gelisteter Hyperscaler | Microsoft, AWS oder Google | EU-Region verfügbar | Drittlandrisiko trotz lokaler Speicherung |
| Europäischer Anbieter mit globalem Support | EU-SaaS mit internationalem Service | Datenverarbeitung verteilt | Supportzugriffe, Tickets und Administrationsdaten |
Fordere deshalb eine vollständige Subunternehmerliste, eine belastbare Backup-Regelung und eine klare Beschreibung aller Supportzugriffe. „EU-Region verfügbar“ ist eine technische Option, kein fertiger Compliance-Nachweis.
Verschlüsselung, Zugriffskontrollen und Data Residency
Verschlüsselung, Zugriffskontrollen und Data Residency beantworten verschiedene Fragen. Wer sie in einer gemeinsamen Zeile abhakt, verliert den Blick auf das eigentliche Risiko.
Data Residency bezeichnet den physischen Speicherort. Frankfurt, Amsterdam oder Dublin können geeignete Speicherorte sein. Daraus folgt aber nicht, wo Schlüssel, Metadaten, Logs oder Supportdaten verarbeitet werden.
Verschlüsselung schützt Daten während der Übertragung und im Speicher. Für besonders sensible Anwendungen solltest Du zusätzlich klären, ob der Anbieter Daten im laufenden Gebrauch verarbeiten kann, wer die Schlüssel kontrolliert und ob europäische KMS- oder HSM-Strukturen eingesetzt werden.
Zugriffskontrollen regeln dagegen, welcher Mensch oder Dienst auf welche Daten zugreifen darf. Mandantentrennung, rollenbasierte Rechte, MFA, Audit-Logs und zeitlich begrenzte Administrationsrechte sind hier entscheidend.
| Achse | Kernfrage | Typischer Prüfpunkt | Häufige Schwachstelle |
|---|---|---|---|
| Data Residency | Wo werden Daten und Kopien verarbeitet? | Primärdaten, Backups, Metadaten und Logs | Nur der Hauptspeicher wird dokumentiert |
| Verschlüsselung | Wer kann Daten und Schlüssel entschlüsseln? | Transport, Speicher, Schlüsselverwaltung und HSM | Anbieter besitzt alleinige Schlüsselhoheit |
| Zugriffskontrollen | Wer darf wann auf welche Daten zugreifen? | Rollen, MFA, JIT-Rechte und Audit-Logs | Dauerhafte Administratorrechte |
So liest Du Anbieterangaben richtig
Ein Anbieter kann Daten im EWR speichern und trotzdem globale Supportteams einsetzen. Er kann starke Verschlüsselung anbieten, aber die Schlüssel selbst verwalten. Er kann detaillierte Logs führen, ohne Dir ausreichende Einsicht in privilegierte Zugriffe zu geben.
Fordere Antworten auf diese Fragen:
• Schlüssel: Liegen Schlüssel und Schlüsselmetadaten im EWR?
• Administratoren: Können Mitarbeitende außerhalb des EWR Kundendaten entschlüsseln oder administrieren?
• Protokolle: Erhältst Du Logs zu privilegierten Zugriffen in einer auswertbaren Form?
• Backups: Werden Sicherungen in derselben Rechts- und Speicherregion gehalten?
• Kundentrennung: Verhindert die Architektur einen Zugriff über andere Mandanten oder gemeinsame Administrationspfade?
Eine starke Architektur senkt das Risiko deutlich. Sie ersetzt aber weder Auftragsverarbeitung noch eine Prüfung der Rechtsgrundlage.
US-Anbieter und der Cloud Act in der Praxis
Ein Dienst läuft in einer deutschen Region, doch der Anbieter unterliegt US-Recht. Genau diese Kombination macht den Cloud-Vergleich anspruchsvoll. Der CLOUD Act kann betroffene Anbieter zur Herausgabe von Daten verpflichten, wenn sie sich in deren Besitz, Verwahrung oder Kontrolle befinden. Der physische Speicherort in Frankfurt schließt einen solchen Zugriff nicht aus.
Transparenzberichte, rechtliche Einwände und Benachrichtigungsprozesse können das praktische Risiko begrenzen. Sie beseitigen jedoch nicht die rechtliche Zugriffsmöglichkeit. Entscheidend ist deshalb, ob der Anbieter Klartextdaten oder verwertbare Schlüssel kontrolliert.
| Anbieter | EU-Regionen | CLOUD-Act-Verpflichtung | Widerspruchsverfahren dokumentiert |
|---|---|---|---|
| Microsoft | EU-Regionen und deutsche Cloud-Angebote je nach Dienst | Als US-Unternehmen grundsätzlich relevant | Rechtliche Einwände und Transparenzprozesse beschrieben |
| AWS | EU-Regionen einschließlich deutscher Standorte je nach Dienst | Als US-Unternehmen grundsätzlich relevant | Anbieterdokumentation und Transparenzprozesse prüfen |
| EU-Regionen je nach Dienst | Als US-Unternehmen grundsätzlich relevant | Widerspruchs- und Benachrichtigungsprozesse vertraglich prüfen | |
| Oracle | EU-Regionen je nach Dienst | Als US-Unternehmen grundsätzlich relevant | Dokumentation zu Behördenanfragen und Einspruch prüfen |
Was Du vertraglich verlangen solltest
Ein DPA muss konkrete Regeln zu Behördenanfragen, Benachrichtigungen, Unterauftragnehmern, Schlüsselverwaltung und Löschung enthalten. Allgemeine Sicherheitsformulierungen reichen für eine belastbare Bewertung nicht aus.
Technisch senken kundenseitige Schlüssel, getrennte EU-Operations-Teams und eine Architektur ohne lesbaren Anbieterbestand das Zugriffsrisiko. Diese Maßnahmen ändern nichts daran, dass ein US-rechtlich verpflichteter Anbieter unter bestimmten Voraussetzungen reagieren muss. Prüfe daher auch, ob Support, Administration und Wiederherstellung außerhalb des EWR möglich sind.
Für technische Details zu einer EU-orientierten Transkriptionsarchitektur eignet sich die fluesta Dokumentation. Prüfe dort die gesamte Verarbeitungskette, einschließlich temporärer Daten und administrativer Zugriffe, statt nur das Herkunftsland der Marke zu bewerten.
Meine Empfehlung: Vertrauliche personenbezogene Daten gehören bevorzugt zu einem Anbieter, dessen Eigentümerstruktur, Betrieb und Schlüsselverwaltung im EWR nachvollziehbar bleiben. Für US-Anbieter brauchst Du eine dokumentierte Risikoentscheidung, klare Vertragsklauseln und eine Architektur, die Klartextzugriff praktisch verhindert.
Zero Data Retention als Architekturprinzip
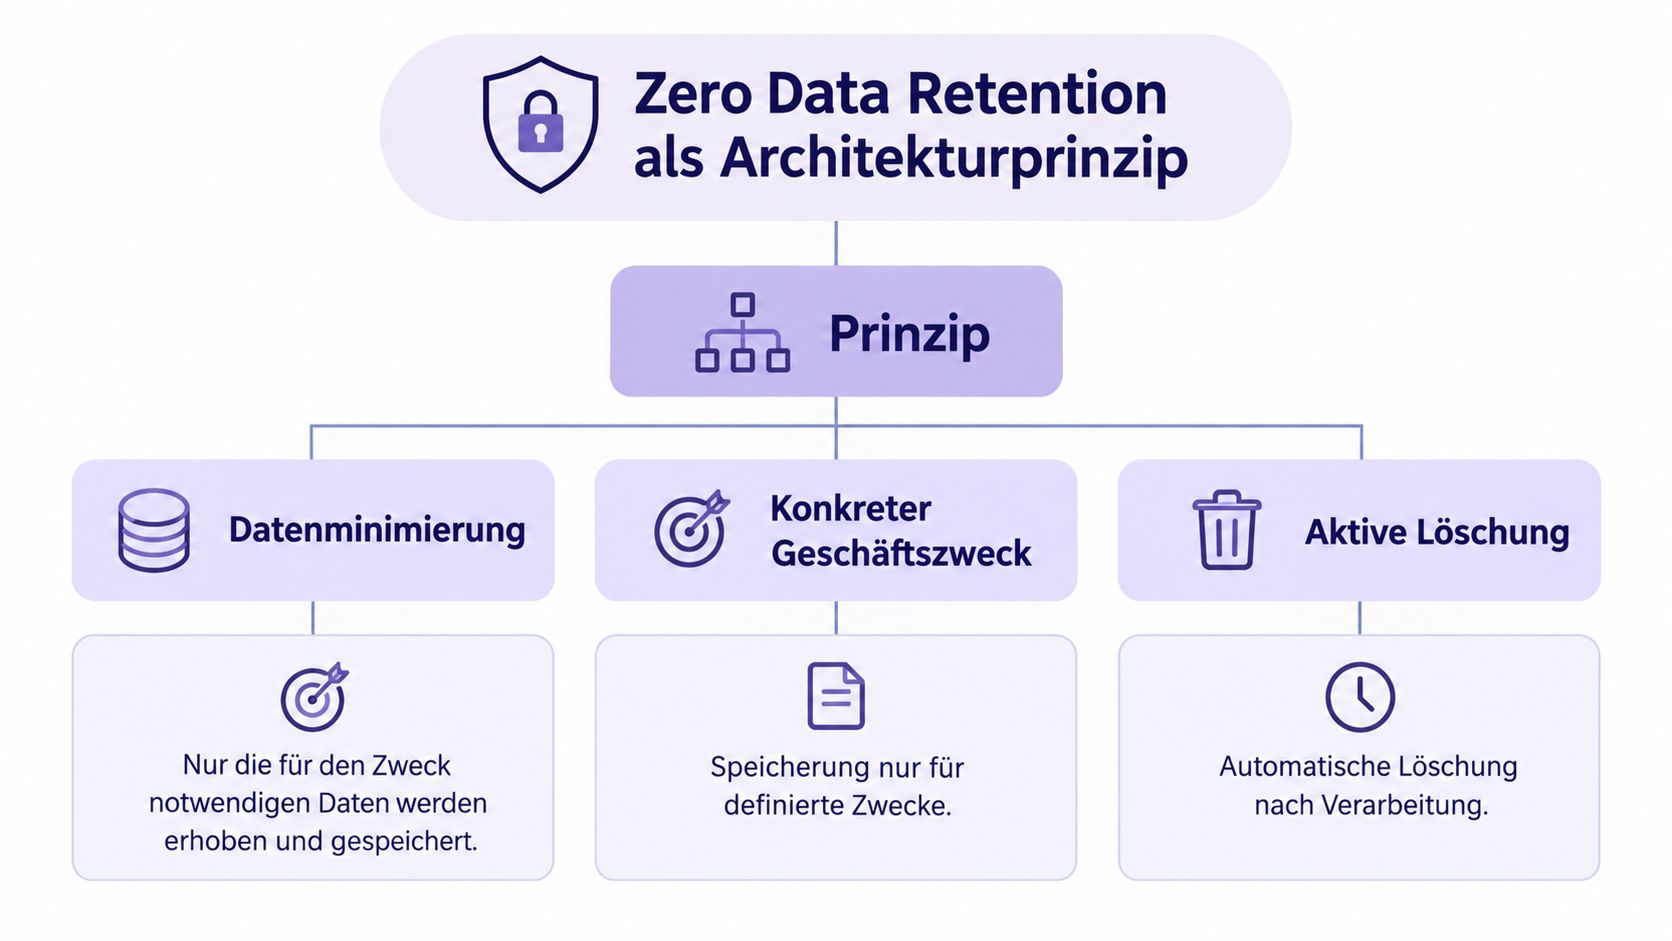
Zero Data Retention bedeutet mehr als „verschlüsselt gespeichert“. Verschlüsselung schützt gespeicherte Daten. Zero Data Retention reduziert oder beendet die Speicherung selbst, sobald der konkrete Geschäftszweck erfüllt ist.
Bei einer Spracheingabe kann das bedeuten: Audio wird zur Verarbeitung angenommen, in Text umgewandelt und danach aktiv gelöscht. Bei einem Dokumentendienst kann es bedeuten, dass temporäre Dateien, Zwischenstände und Verarbeitungslogs nach einer definierten Frist verschwinden.
Drei Reifegrade
• Session-Verarbeitung: Daten existieren nur während einer laufenden Sitzung und werden danach gelöscht.
• Automatisierte Retention: Der Anbieter definiert Speicherfristen, setzt Löschregeln technisch um und protokolliert die Ausführung.
• Kundenseitige Datenhoheit: Der Kunde kontrolliert Schlüssel, Löschvorgänge und Ende-zu-Ende-Verschlüsselung so, dass der Anbieter möglichst keinen lesbaren Bestand hält.
Keine dieser Varianten funktioniert ohne Detailprüfung. Logging kann Inhalte oder Identifikatoren enthalten. Backups können Löschfristen verlängern. Supportteams können temporäre Kopien anlegen. Gesetzliche Aufbewahrungspflichten nach HGB oder AO können ebenfalls mit der Löschlogik kollidieren.
Prüffragen für den Einkauf
• Löschzeitpunkt: Wann beginnt die Frist, und wann gilt die Löschung als abgeschlossen?
• Backups: Werden gelöschte Daten aus Sicherungen wiederhergestellt oder ausgenommen?
• Nachweis: Gibt es ein Audit-Log oder eine vertragliche Bestätigung der Löschung?
• Support: Können Mitarbeitende des Anbieters Inhalte einsehen oder exportieren?
• Training: Werden Eingaben, Audiodaten oder Texte für Modelltraining verwendet?
Eine reine Marketingzusage reicht nicht. Zero Data Retention muss in Architektur, Vertrag und Nachweis zusammenpassen. Gerade bei Diensten mit vertraulichen Notizen, Kundendaten oder internen Entwürfen entscheidet diese Ebene über die praktische Privatsphäre.
Data Act und BSI C5 als neue Vergleichsachsen
Ein moderner Cloud Datenschutz Vergleich muss zwei Fragen ergänzen. Erstens: Wie werden Daten geschützt? Zweitens: Wie kommst Du wieder heraus, wenn der Anbieter nicht mehr passt?
Der Data Act gilt seit dem 12. September 2025 EU-weit. Bitkom weist darauf hin, dass trotz der neuen Regeln viele Fragen offenbleiben. Für Cloud-Verträge rücken dadurch Wechselbarkeit, Portabilität, Interoperabilität und mögliche Lock-in-Effekte in den Mittelpunkt.
Fordere vor Vertragsabschluss einen Exit-Plan. Er sollte offene Exportformate, Abhängigkeiten, Übergangsfristen, Verantwortlichkeiten und die Behandlung von Backups beschreiben. Ein Dienst ist nicht wirklich flexibel, wenn der Export technisch möglich, aber operativ kaum bezahlbar oder nicht vollständig ist.
C5 richtig einordnen
Der BSI-Kriterienkatalog C5 ist ein Informationssicherheitsstandard für Cloud-Dienste. Er umfasst 17 Anforderungsbereiche und 114 Basis-Anforderungen und verlangt unter anderem ein ISMS nach ISO/IEC 27001.
C5 liefert einen belastbaren technischen Prüfrahmen. Ein C5-Testat beweist aber nicht automatisch DSGVO-Konformität. Datenschutz, Drittlandtransfer, Auftragsverarbeitung und Betroffenenrechte musst Du separat bewerten.
| Vergleichsachse | Geltungsbereich | Pflichten für Anbieter | Typischer Nachweis |
|---|---|---|---|
| Data Act | Wechselbarkeit und Nutzung von Cloud-Diensten | Export, Interoperabilität und faire Wechselbedingungen | Vertragsklauseln, Exit-Plan und Exporttest |
| BSI C5 | Informationssicherheit von Cloud-Diensten | Kontrollen, Governance und Nachweisführung | C5-Testat und Prüfbericht |
| DSGVO Kapitel V | Übermittlung personenbezogener Daten | Rechtsgrundlage und Schutzmaßnahmen | Transferprüfung, DPA und Dokumentation |
Meine klare Linie: C5 ist ein Sicherheitsfilter, der Data Act ein Wechselbarkeitsfilter. Keiner von beiden ersetzt die Datenschutzprüfung.
Compliance-Check für DSGVO und Mittelstand
Die praktische Prüfung beginnt mit dem Datenfluss, nicht mit dem Anbieterlogo. Beschreibe, welche personenbezogenen Daten verarbeitet werden, zu welchem Zweck, in welchen Regionen und durch welche Unterauftragnehmer.
Die Bundestagsausarbeitung zur DSGVO und zu US-Cloud-Diensten stellt außerdem klar, dass die DSGVO auch dann räumlich gilt, wenn die Verarbeitung im Rahmen einer EU-Niederlassung erfolgt, selbst wenn die konkrete technische Verarbeitung außerhalb der Union stattfindet. Das verhindert eine zu einfache Argumentation nach dem Muster „Unser Anbieter ist in Europa erreichbar“.
Die Prüfroutine
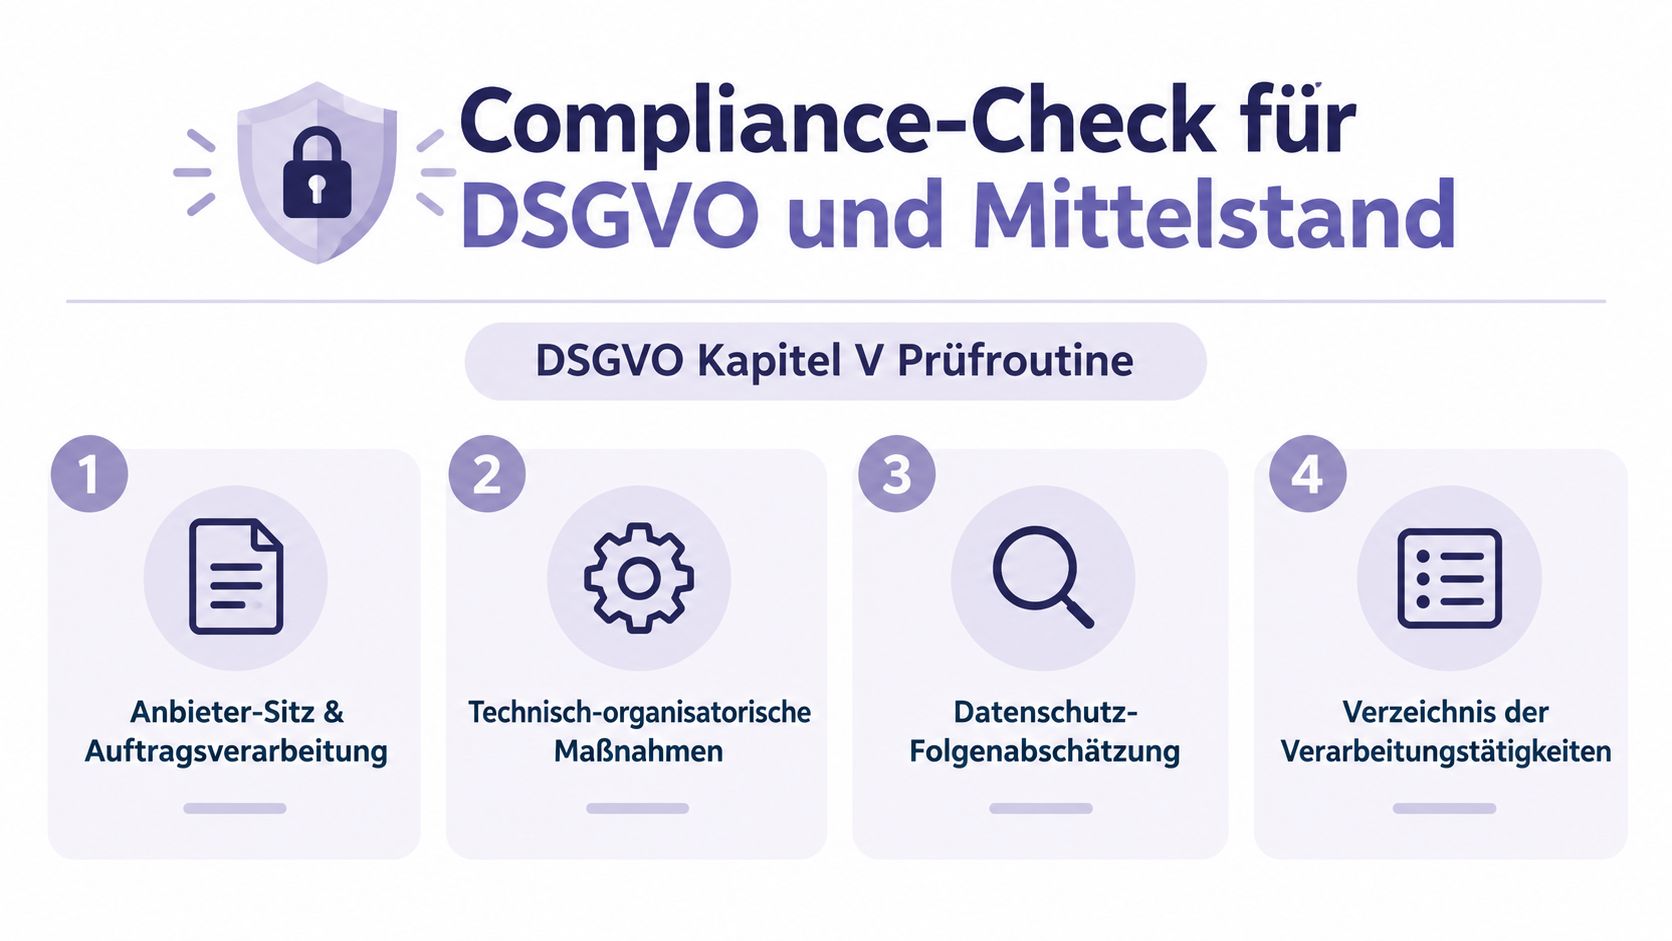
Anbieter und Auftragsverarbeitung: Prüfe Sitz, Konzernstruktur, DPA, Subunternehmer und Verarbeitungsschauplätze.
Technische und organisatorische Maßnahmen: Bewerte MFA, Rollen, Schlüssel, Logs, Löschung, Backups und Supportzugriffe.
Transfer und Folgenabschätzung: Dokumentiere Drittlandbezug, Rechtsgrundlage, Zugriffsszenarien und ergänzende Schutzmaßnahmen.
Betrieb und Nachweis: Halte Verarbeitungstätigkeiten, Löschkonzept, Berechtigungen und Auskunftsprozesse aktuell.
Die Datenschutzerklärung von fluesta zeigt, welche Informationen Du bei einem konkreten Anbieter grundsätzlich einfordern solltest. Für Deinen eigenen Betrieb empfehle ich eine Risikoampel pro Dienst.
• Grün: EWR-Anbieter, klare Subunternehmer, nachvollziehbare Schlüsselverwaltung, getesteter Export.
• Gelb: US-Anbieter mit EU-Region, dokumentierter Transferprüfung und zusätzlichen technischen Schutzmaßnahmen.
• Rot: Unklare Backups, fehlende Subunternehmerliste, unpräzise Löschfristen oder nicht testbarer Datenexport.
Bewerte den Dienst mindestens regelmässig und prüfe dazwischen stichprobenartig Logs, MFA und Berechtigungen. Das ist keine Bürokratie um ihrer selbst willen. Es zeigt der Geschäftsführung, dem IT-Team und dem Datenschutzbeauftragten, welches Risiko sie gemeinsam akzeptieren.
Empfehlungen für Teams und IT-Verantwortliche
Es gibt keine universelle Siegerarchitektur. Für den Mittelstand zählt, welche Daten verarbeitet werden, wie viel Betriebsaufwand Dein Team tragen kann und wie teuer ein späterer Wechsel wäre.
| Szenario | Architektur-Typ | Hauptkontrollen |
|---|---|---|
| Maschinenbau mit CRM und Office-Daten | EU-Anbieter mit starkem Sicherheitsnachweis und europäischer Kollaborationssuite | MFA, getrennte Rollen, geprüfte Subunternehmer und optional kundenseitige Schlüssel |
| SaaS-lastiges Scale-up | Mischbetrieb aus EU- und ausgewählten Hyperscaler-Workloads | Zero Data Retention für kritische Daten, Pseudonymisierung und Transfer-Folgenabschätzung |
| Reguliertes Unternehmen aus Health oder Finance | Rein europäischer Provider oder besonders kontrollierte souveräne Umgebung | Getrennte Schlüsselverwaltung, EU-Logs, Schrems-II-konforme Verträge und Exit-Szenario |
Meine Empfehlung nach Risikoprofil
Beim klassischen Maschinenbau würde ich Standarddaten in einer gut dokumentierten europäischen Umgebung betreiben. Für sensible Konstruktionsdaten, Kundenunterlagen und interne Entwicklungsinformationen gehören Berechtigungen, Logs und Schlüsselverwaltung auf eine eigene Prüfliste.
Ein SaaS-lastiges Scale-up kann US-Hyperscaler für weniger kritische Workloads nutzen, wenn die EU-Region, die Transferprüfung und die Pseudonymisierung sauber dokumentiert sind. Produktive Testumgebungen sollten keine ungefilterten Kundendaten enthalten.
Für Health und Finance würde ich den europäischen Anbieter bevorzugen. Dauerhafte Backups außerhalb des EWR, unklare Supportzugriffe und alleinige Anbieterschlüssel sind in diesem Umfeld schlechte Verhandlungsergebnisse.
Praktische Regel: Entscheide nicht für die ganze Firma gleich. Ordne jeden Workload einer Risikoklasse zu und wähle die Cloud danach.
Für Professionals, die vertrauliche Texte systemweit auf Mac oder Windows diktieren, verarbeitet fluesta Sprache EU-gehostet mit Zero Data Retention. Die App funktioniert systemweit in jedem Programm, erreicht 150+ Wörter pro Minute und wird mit dem Pro-Plan für 14 Euro pro Monat angeboten. In der Betaphase gilt aktuell ein Rabatt von 50 Prozent.
Wenn Du Deine Cloud-Auswahl pragmatisch starten willst, erstelle zuerst eine Liste aller Datenflüsse, Backups, Unterauftragnehmer und Exit-Abhängigkeiten. Für sprachbasierte Arbeit kannst Du fluesta prüfen, wenn Du alltagstauglich bei voller Privatsphäre diktieren und den Text direkt an der Cursor-Position in jeder Anwendung nutzen möchtest.
Related articles

Sovereign cloud solutions
Sovereign cloud solutions. Sovereign Cloud Lösungen erklärt: Datenresidenz, Souveränität und Compliance im EU-Kontext. Mit Kriterien zur Anbieterwahl.

European Data Centers: Standorte, Anbieter und Auswahl
European Data Centers im Überblick: Märkte, Standorte, Zertifizierungen und Auswahlkriterien für DSGVO-konforme Cloud- und KI-Workloads.

Regulatory Documentation im EU-Kontext
Regulatory Documentation verständlich erklärt: Pflichtelemente, Vorlagen und Wege zur Compliance bei DSGVO und Datenresidenz.