Cloud Act Datenschutz: Risiken für EU-Unternehmen
Cloud Act Datenschutz. Alles über den US CLOUD Act und die Auswirkungen auf den Datenschutz in Deutschland. Erfahren Sie, warum EU-Hosting allein nicht schützt
Nein, ein Serverstandort in Frankfurt garantiert keinen Schutz vor dem US CLOUD Act, wenn der Anbieter US-Recht unterliegt. Der US-amerikanische CLOUD Act wurde am 23. März 2018 verabschiedet und änderte insbesondere 18 U.S.C. § 2713.
Die entscheidende Frage lautet deshalb nicht nur: Wo liegen meine Daten? Sondern auch: Wer kontrolliert den Anbieter, die Schlüssel, die Supportzugänge und die Nebenprozesse? Gerade bei Sprachdiensten kann eine kurze Audiodatei durch mehrere Systeme laufen, bevor dein Text auf dem Bildschirm erscheint.
Inhaltsverzeichnis
- Warum dein lokaler Server dich nicht sicher macht
- Wie der CLOUD Act überhaupt funktioniert
- Der Konflikt mit der DSGVO
- EU-Hosting versus US-Jurisdiktion
- Deine praktischen Maßnahmen
- Fazit und Checkliste
Warum dein lokaler Server dich nicht sicher macht
Du testest ein neues Tool für dein Team. Im Gespräch fällt der Name eines Kunden, du diktierst eine interne Notiz und speicherst das Ergebnis in einem Rechenzentrum in Frankfurt. Auf dem Papier klingt das sauber. Frankfurt liegt in Deutschland, der Anbieter wirbt mit EU-Hosting, und niemand aus deinem Team arbeitet direkt mit einem Server in den USA.
Dann kommt die unangenehme Frage: Wer kann diesen Server rechtlich kontrollieren?
Viele Unternehmen behandeln den Speicherort wie den Briefkasten einer Wohnung. Steht der Briefkasten in Frankfurt, so die intuitive Annahme, kann nur jemand in Frankfurt darauf zugreifen. Bei Cloud-Diensten funktioniert das nicht so einfach. Der physische Speicherort beschreibt, wo Bits liegen. Er beschreibt nicht automatisch, welchem Recht der Anbieter unterliegt oder wer administrativen Zugriff besitzt.
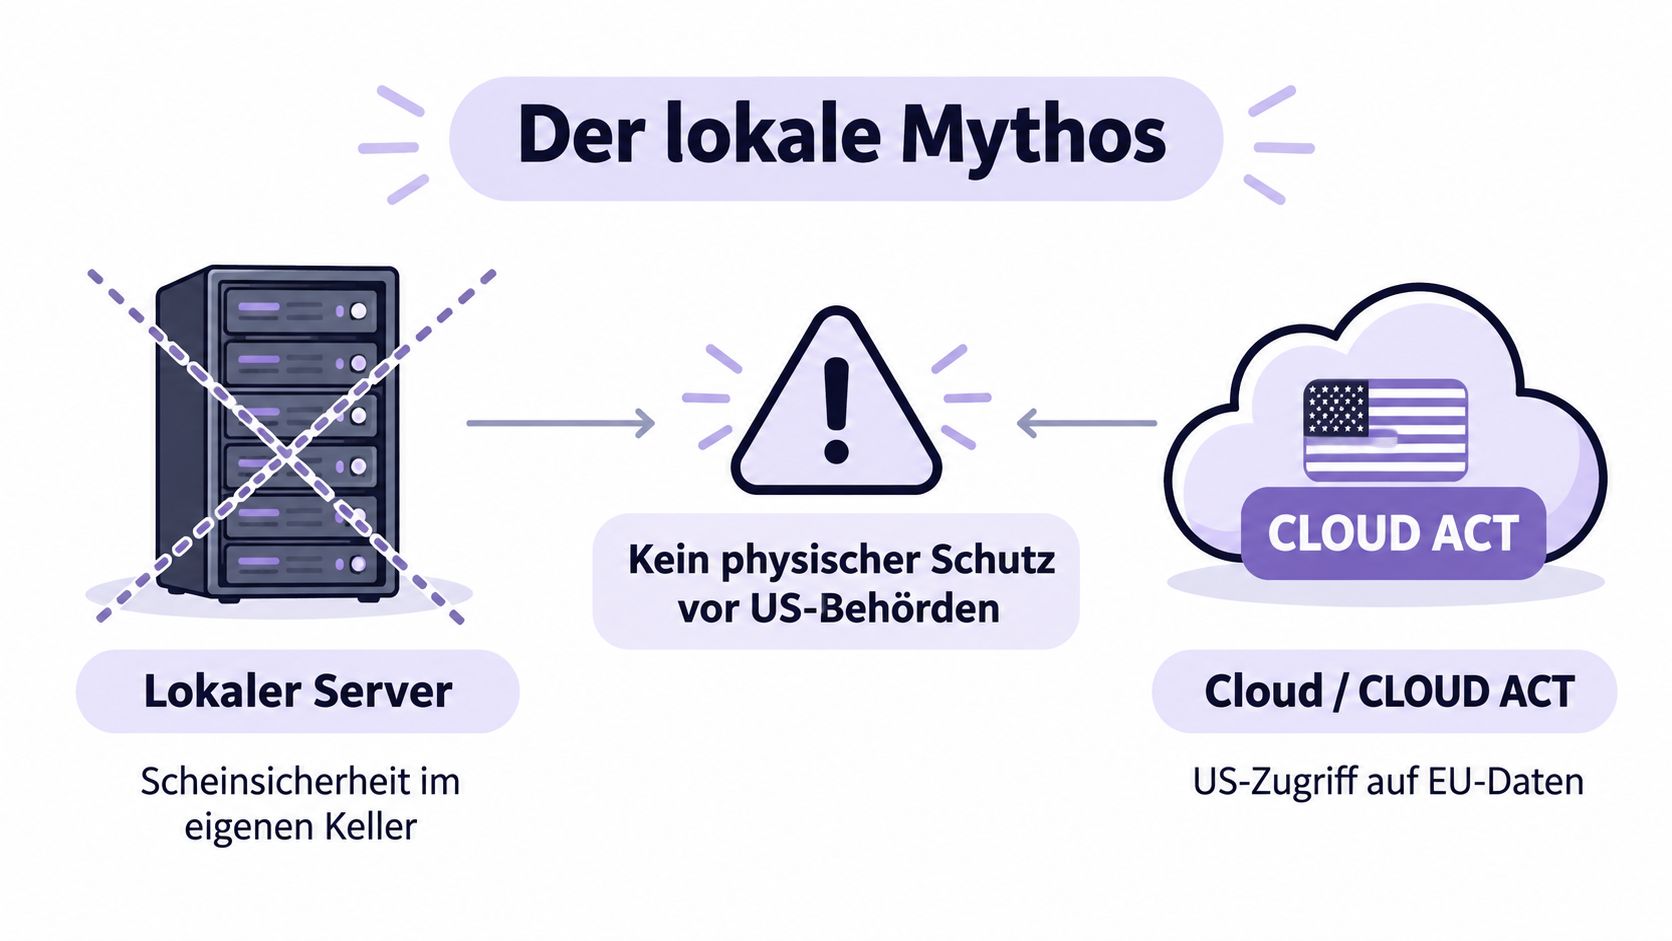
Der Server ist nur ein Teil der Geschichte
Der Wissenschaftliche Dienst des Deutschen Bundestages beschreibt den Kern des Problems klar: Anbieter elektronischer Kommunikations- oder Cloud-Dienste, die dem US-Recht unterliegen, müssen Daten auf behördliche Anordnung herausgeben, wenn sie sich in ihrem Besitz, ihrer Verwahrung oder unter ihrer Kontrolle befinden. Das gilt unabhängig davon, ob die Daten physisch in den USA oder in Deutschland gespeichert sind.
Der CLOUD Act ist damit kein Gesetz, das einfach an einer Landesgrenze endet. Eine US-Behörde muss nicht zwingend einen Server in Frankfurt betreten. Sie kann sich an den Anbieter wenden, wenn dieser dem US-Recht unterliegt und die Daten kontrolliert.
Praktische Regel: Frage beim Einkauf nicht nur nach dem Rechenzentrum. Frage nach der Eigentümerstruktur, der Konzernkontrolle und den tatsächlichen Zugriffsmöglichkeiten.
Was „unter Kontrolle“ im Alltag bedeutet
Nehmen wir einen Speech-to-Text-Dienst. Du sprichst in dein Mikrofon, die Audiodaten werden übertragen, ein Modell erstellt ein Transkript, und die Anwendung zeigt den Text in deinem Schreibprogramm an. Selbst wenn die Audiodatei in Deutschland gespeichert wird, können weitere Datenflüsse dazugehören:
• temporäre Puffer während der Verarbeitung
• Protokolle mit Zeitpunkten, Nutzerkonten oder Fehlern
• Supportzugriffe durch verbundene Unternehmen
• Backups und Monitoringdaten
• Transkriptfragmente für Diagnose oder Qualitätskontrolle
Genau deshalb ist Datenresidenz nicht dasselbe wie Datenhoheit. Der Standort beantwortet die Frage „Wo liegt die Datei?“. Die Anbieter-Jurisdiktion beantwortet die viel wichtigere Frage „Wer kann rechtlich oder technisch auf sie einwirken?“.
Wie der CLOUD Act überhaupt funktioniert
Was heißt der CLOUD Act praktisch, wenn du gerade einen Vertrag für einen Sprachdienst, ein KI-Tool oder eine Cloud-Anwendung prüfst?
Der volle Name lautet Clarifying Lawful Overseas Use of Data Act. Klingt sperrig, der Ablauf dahinter ist aber ziemlich greifbar. Für IT-Leiter und Compliance-Verantwortliche ist vor allem eine Frage wichtig: An welcher Stelle kann ein Anbieter rechtlich in die Pflicht genommen werden, obwohl die Daten technisch in Europa verarbeitet werden?
Schritt eins, du gibst nicht nur Inhalte ab
Sobald du einen Dienst nutzt, übergibst du Daten zur Verarbeitung. Bei einem Sprachdienst sind das nicht nur Aufnahmen oder Transkripte. Dazu kommen oft auch Nutzerkonten, Zeitstempel, Fehlermeldungen, Supportfälle oder technische Protokolle.
Genau hier entsteht in der Praxis oft das Missverständnis. Viele prüfen nur die Hauptdatei. Der tatsächliche Verarbeitungspfad ist meist breiter, ähnlich wie bei einem Paketversand, bei dem nicht nur der Karton zählt, sondern auch Versandlabel, Tracking und Zustellnachweis.
Schritt zwei, entscheidend ist die Zugriffskette
Unterliegt der Anbieter US-Recht, oder steht er unter der Kontrolle eines US-Konzerns, wird die nächste Frage wichtig: Hat er die Daten in seinem Besitz, in seiner Verwahrung oder unter seiner Kontrolle?
Für die Bewertung reicht der Blick auf den Serverstandort deshalb nicht aus. Maßgeblich ist auch, wer organisatorisch und rechtlich auf den Anbieter einwirken kann. Der Unterschied zwischen Speicherort und rechtlicher Zugriffsmacht wird in deutschen Datenschutz-Einordnungen regelmäßig genau an dieser Stelle betont.
Schritt drei, die Anordnung trifft den Anbieter, nicht den Server
Eine US-Behörde muss dafür nicht erst in einem Rechenzentrum in Frankfurt auftauchen. Sie kann den Anbieter adressieren, wenn dieser dem US-Recht unterliegt und die verlangten Daten kontrolliert.
Darum werden Verträge oft zu optimistisch gelesen. „EU-Rechenzentrum“ beschreibt, wo Systeme laufen. Es beantwortet nicht automatisch die wichtigere Frage, ob ein Anbieter oder ein Konzernverbund rechtlich zur Herausgabe verpflichtet werden kann.
Schritt vier, du prüfst den ganzen Weg der Daten
Bei Tools wie fluesta oder anderen Sprachdiensten solltest du jeden Verarbeitungsschritt einzeln ansehen. Werden Audiodaten nur durchgeleitet oder zwischengespeichert? Entstehen Protokolle? Können Admins aus verbundenen Unternehmen zugreifen? Wo liegen Schlüssel und wer verwaltet sie?
Die richtige Prüfung fragt nicht nur, wo Daten liegen, sondern wer sie entlang des gesamten Verarbeitungspfads sehen, steuern oder herausgeben könnte.
Der Konflikt mit der DSGVO
Die DSGVO betrachtet einen Zugriff aus einem Drittstaat rechtlich wie eine Übermittlung personenbezogener Daten. Nach Artikel 44 DSGVO muss eine solche Übermittlung die Vorgaben des gesamten Kapitels V erfüllen. Das gilt auch, wenn die Daten zunächst innerhalb der EU verarbeitet werden und erst später einem Empfänger oder einer Behörde außerhalb der EU zugänglich werden.
Hier kollidieren zwei Logiken. Der CLOUD Act kann einen Anbieter zur Herausgabe verpflichten. Die DSGVO verlangt gleichzeitig eine geeignete Rechtsgrundlage und angemessene Garantien für eine Drittlandübermittlung.
Warum ein Vertrag allein nicht genügt
Ein Auftragsverarbeitungsvertrag und Standardvertragsklauseln sind wichtige Bausteine. Sie beantworten aber nicht automatisch die Frage, ob US-Behörden auf die Daten zugreifen können.
Der Europäische Gerichtshof erklärte im Schrems-II-Urteil vom 16. Juli 2020 den Privacy Shield zwischen EU und USA für ungültig. Die Standardvertragsklauseln bestätigte der Gerichtshof grundsätzlich, verlangte aber eine Prüfung, ob das Recht und die Überwachungspraxis des Empfängerlandes einen im Wesentlichen gleichwertigen Schutz gewährleisten. Diese Entwicklung ist in der Bewertung des CLOUD Act durch Lutz Abel nachvollziehbar.
Für dich heißt das: Eine Klausel im Vertrag nimmt dir die Transferprüfung nicht ab. Du musst die konkrete Verarbeitung, mögliche Zugriffsszenarien und zusätzliche Schutzmaßnahmen betrachten.
Artikel 48 DSGVO als zweite Seite des Problems
Artikel 48 DSGVO stellt klar, dass Entscheidungen oder Anordnungen einer Behörde eines Drittlands grundsätzlich nur unter bestimmten Voraussetzungen als Grundlage für eine Datenübermittlung dienen können, insbesondere auf Grundlage eines internationalen Übereinkommens.
Der CLOUD Act arbeitet aus US-amerikanischer Sicht mit einer Herausgabepflicht für bestimmte Anbieter. Die DSGVO erkennt eine solche ausländische Anordnung aber nicht automatisch als ausreichende Grundlage für die Übermittlung personenbezogener Daten an.
Das bedeutet nicht, dass jeder Dienst mit US-Bezug pauschal unzulässig ist. Die Bewertung hängt unter anderem von Datenkategorie, Zweck, Zugriffsmöglichkeit, Verschlüsselung, Anbieterstruktur und Vertragsgestaltung ab. Eine US-Anordnung allein ist jedoch keine automatische DSGVO-Rechtsgrundlage.
Was Schrems II für die Praxis verändert hat
Vor Schrems II konnten Unternehmen leichter mit vertraglichen Zusicherungen argumentieren. Heute muss die tatsächliche Risikolage stärker in den Mittelpunkt rücken.
Bei sensiblen Sprachdaten solltest du deshalb dokumentieren:
• Datenkategorien: Werden nur Audiodaten verarbeitet oder auch Transkripte und Metadaten?
• Zugriffsszenarien: Kann der Anbieter selbst oder über verbundene Unternehmen auf Inhalte zugreifen?
• Schutzmaßnahmen: Werden Daten verschlüsselt, und wer kontrolliert die Schlüssel?
• Speicherdauer: Werden Aufnahmen sofort gelöscht oder in Backups und Logs weitergeführt?
Wenn du die konkrete Verarbeitung einer Anwendung nachvollziehen willst, gehört auch die Datenschutzerklärung von fluesta auf die Prüfliste. Entscheidend bleibt immer, ob die beschriebenen Prozesse zu deinem eigenen Risiko und Verarbeitungszweck passen.
EU-Hosting versus US-Jurisdiktion
Wenn ein Anbieter mit „EU-Hosting“ wirbt, was hast du dann eigentlich gekauft. Einen europäischen Speicherort oder auch Schutz vor ausländischem Zugriff? Genau hier liegt der Denkfehler, der in Verträgen ständig passiert.
EU-Hosting und US-Jurisdiktion prüfen zwei verschiedene Ebenen. Die eine Ebene ist das Rechenzentrum, also wo Daten liegen und wer die Infrastruktur betreibt. Die andere Ebene ist die rechtliche Zugriffsmacht, also welche Gesellschaft den Dienst kontrolliert, wer Weisungen geben kann und ob verbundene Unternehmen auf Systeme oder Prozesse einwirken.
| Prüffrage | Was sie beantwortet | Was sie nicht automatisch beantwortet |
|---|---|---|
| Wo werden Inhalte gespeichert? | Datenresidenz | Wer Zugriff verlangen kann |
| Wer betreibt das Rechenzentrum? | Technische Verantwortung | Welche Konzernunternehmen beteiligt sind |
| Wer hält die Schlüssel? | Technische Zugriffsmöglichkeit | Ob Metadaten separat verarbeitet werden |
| Wer kontrolliert den Anbieter? | Juristische Einordnung | Wie lange Daten in Logs oder Backups bleiben |
Ein Server in Frankfurt funktioniert hier wie ein Bankschließfach in Deutschland. Der Ort sagt etwas über den Standort. Er sagt noch nicht, wer einen Zweitschlüssel hat oder wer den Betreiber rechtlich zur Herausgabe drängen kann.
Darum solltest du Anbieterangaben in einen konkreten Verarbeitungspfad übersetzen, gerade bei Sprachdiensten. Nicht nur Audio zählt. Auch Transkripte, Metadaten, Logs, Supportzugriffe und temporäre Zwischenspeicher gehören auf den Prüfstand.
Hilfreiche Fragen sind:
• Anbieter: Welche Gesellschaft schließt den Vertrag?
• Kontrolle: Gibt es eine US-Mutter oder verbundene US-Unternehmen?
• Subprozessoren: Welche Dienstleister verarbeiten Audio, Transkripte, Logs und Supportdaten?
• Personal: Können Personen außerhalb der EU administrativ zugreifen?
• Schlüssel: Liegen sie beim Anbieter oder unter deiner ausschließlichen Kontrolle?
• Löschung: Welche Daten werden wann und auch aus temporären Systemen gelöscht?
Wenn du diese Prüfung mit der tatsächlichen Nutzung verknüpfen willst, ist die fluesta-Dokumentation ein guter Startpunkt. Für andere Tools gilt derselbe Maßstab. Entscheidend ist nicht das Label „EU-gehostet“, sondern wer entlang des gesamten Verarbeitungspfads technisch und rechtlich Zugriff bekommen kann.
Deine praktischen Maßnahmen
Du brauchst keine perfekte Theorie, um das Risiko spürbar zu reduzieren. Du brauchst eine Architektur, die möglichst wenige Daten möglichst kurz und mit möglichst wenig fremdem Zugriff verarbeitet.
Zero Data Retention richtig verstehen
Zero Data Retention bedeutet, dass Daten nach der Verarbeitung nicht dauerhaft gespeichert werden. Bei Speech-to-Text kann das heißen: Audio kommt an, wird verarbeitet und anschließend gelöscht, statt für Training, sekundäre Analysen oder langfristige Qualitätskontrolle aufzubewahren.
Das reduziert die Menge an Daten, die später offengelegt werden könnten. Es löst aber nicht jede Frage. Transportverschlüsselung, temporäre Puffer, Logs, Backups, Monitoringdaten, Supportzugriffe und Subunternehmer gehören weiterhin in die Prüfung.
Verschlüsselung braucht die richtige Schlüsselverwaltung
Eine Verschlüsselung durch den Anbieter schützt den Transport und die Speicherung. Wenn derselbe Anbieter aber die Schlüssel verwaltet, kann er den Inhalt technisch grundsätzlich entschlüsseln oder unter bestimmten Bedingungen zugänglich machen.
Stärker ist eine Ende-zu-Ende- oder clientseitige Verschlüsselung mit Schlüsseln unter ausschließlicher Kontrolle einer nicht US-rechtlich kontrollierten EU-Stelle. Diese Gestaltung begrenzt den lesbaren Inhalt selbst dann, wenn jemand die Herausgabe von Daten verlangt.
Wichtige Einschränkung: Keine einzelne Massnahme garantiert risikofreie Verarbeitung. Entscheidend ist das Zusammenspiel aus Technik, Vertrag, Organisation und Datenminimierung.
Deine Einkaufsliste für neue Tools
Nutze vor der Unterschrift eine kurze, konkrete Prüfung. Lass dir Antworten nicht nur im Verkaufsgespräch geben, sondern in Datenschutzunterlagen und Vertragsdokumenten festhalten.
• Verarbeitung: Welche Daten entstehen bei Aufnahme, Transkript, Support und Monitoring?
• Löschung: Gibt es Zero Data Retention, und gilt sie auch für temporäre Daten und Backups?
• Jurisdiktion: Welche Gesellschaft verarbeitet die Daten, und wer kontrolliert sie?
• Schlüssel: Wer kann entschlüsseln, und wo liegen die Schlüssel?
• Unterauftragnehmer: Sind alle Subprozessoren mit Standort und Zweck dokumentiert?
• Exit: Kannst du Daten exportieren und den Dienst ohne unnötige Abhängigkeit wechseln?
Bei der Bewertung von Speech-to-Text kann fluesta als Beispiel für eine EU-gehostete Desktop-Anwendung dienen. Simon und Furkan aus Berlin beschreiben eine Verarbeitung mit Zero Data Retention, bei der Sprache nicht dauerhaft gespeichert, analysiert oder verkauft wird. Die Anwendung funktioniert systemweit in jedem Programm und ist auf alltagstauglich bei voller Privatsphäre ausgerichtet. Weitere Hinweise zur Verarbeitung findest du im fluesta-Blog.
Fazit und Checkliste
Beim Thema Cloud Act Datenschutz führt die Frage „EU oder USA?“ allein nicht weit genug. Du musst prüfen, welche Daten verarbeitet werden, wer sie kontrolliert, wie lange sie existieren und ob ein ausländisches Recht auf den Anbieter einwirken kann.
Ein Server in Frankfurt kann eine gute technische Standortentscheidung sein. Er ist aber kein alleiniger Beweis für Datenhoheit. Rechtliche Isolation vom US-Recht, eine nachvollziehbare Anbieterstruktur und eine sparsame Verarbeitung sind die belastbareren Prüfpunkte.
Die Checkliste vor dem Vertrag
Gehe jeden Dienst anhand dieser Fragen durch:
• Datenfluss: Wo entstehen Audio, Transkript, Logs, Backups und Telemetrie?
• Dauer: Welche Daten werden nur flüchtig verarbeitet, welche bleiben gespeichert?
• Anbieter: Welche juristische Gesellschaft verarbeitet deine Daten?
• Kontrolle: Gibt es eine US-Mutter, US-Personal oder US-kontrollierte Subprozessoren?
• Zugriff: Wer kann Inhalte administrativ einsehen oder entschlüsseln?
• Rechtsgrundlage: Welche Grundlage und welche Garantien gelten für mögliche Drittlandtransfers?
• Zusatzmaßnahmen: Sind Verschlüsselung, Zugriffskontrollen und organisatorische Regeln dokumentiert?
• Neben- und Restdaten: Werden IP-Adressen, Kontokennungen, Diagnoseinformationen oder Transkriptfragmente verarbeitet?
• Löschung: Kann der Anbieter die Löschung aus aktiven Systemen, temporären Puffern und Backups nachvollziehbar belegen?
• Wechsel: Kannst du Inhalte exportieren und den Dienst verlassen, ohne den Betrieb zu blockieren?
Die EDPB-Empfehlungen zu zusätzlichen Schutzmaßnahmen machen deutlich, dass technische, vertragliche und organisatorische Maßnahmen gemeinsam betrachtet werden müssen. Eine Standardvertragsklausel, ein EU-Rechenzentrum oder eine Verschlüsselung allein reicht nicht automatisch aus.
Die richtige Entscheidung für deinen Alltag
Für Gründer, Freelancer und Manager ist die praktische Frage oft kleiner als die juristische Debatte. Muss jede Sprachaufnahme dauerhaft gespeichert werden? Braucht der Anbieter deine Daten für Training? Kannst du den Text lokal weiterverwenden, ohne dass zusätzliche Inhalte in einem globalen Kontrollsystem landen?
Je weniger Daten entstehen und je kürzer sie existieren, desto kleiner wird die Angriffs- und Offenlegungsfläche. Das macht Datenschutz nicht nur zu einer Frage von Verträgen, sondern zu einer Frage guter Produktarchitektur.
Prüfe bestehende Tools mit derselben Checkliste. Dokumentiere deine Entscheidung, passe sie bei Änderungen an Anbieter, Subprozessoren oder Verarbeitung an und hole bei hohem Risiko Datenschutzbeauftragte oder Rechtsberatung dazu.
fluesta bietet eine EU-gehostete Speech-to-Text-Desktop-App für Mac und Windows, die systemweit in jedem Programm funktioniert und Sprache mit Zero Data Retention verarbeitet. Wenn du Sprachdaten im Arbeitsalltag alltagstauglich bei voller Privatsphäre nutzen willst, besuche fluesta und prüfe, ob der Ansatz zu deinen Anforderungen passt.
Related articles
Speech to Text Converter App im Vergleich: Genau, privat
Speech to Text Converter App im Vergleich: Genauigkeit, Datenschutz, Plattform-Support und Preis. Finde die richtige Lösung für deinen Workflow.
Speech Recognition Mac: Diktieren mit Datenschutz
Nutze Speech Recognition Mac für systemweite Texteingabe. Erfahre, wie du 150 Wörter pro Minute schreibst und deine Daten mit EU-Hosting schützt.
Schreiben ohne Tastatur: Wege, Tipps und Datenschutz
Schreiben ohne Tastatur: alle Methoden von Diktat bis OCR, mit Datenschutz-Hinweisen und Empfehlungen für Mac und Windows.