Datenschutz Software Vergleich für den Mittelstand
Datenschutz Software Vergleich für Mittelstand und KMU: DSGVO-Konformität, Datenresidenz, On-Premise vs EU-Cloud, Zero Data Retention und Preis-Leistung
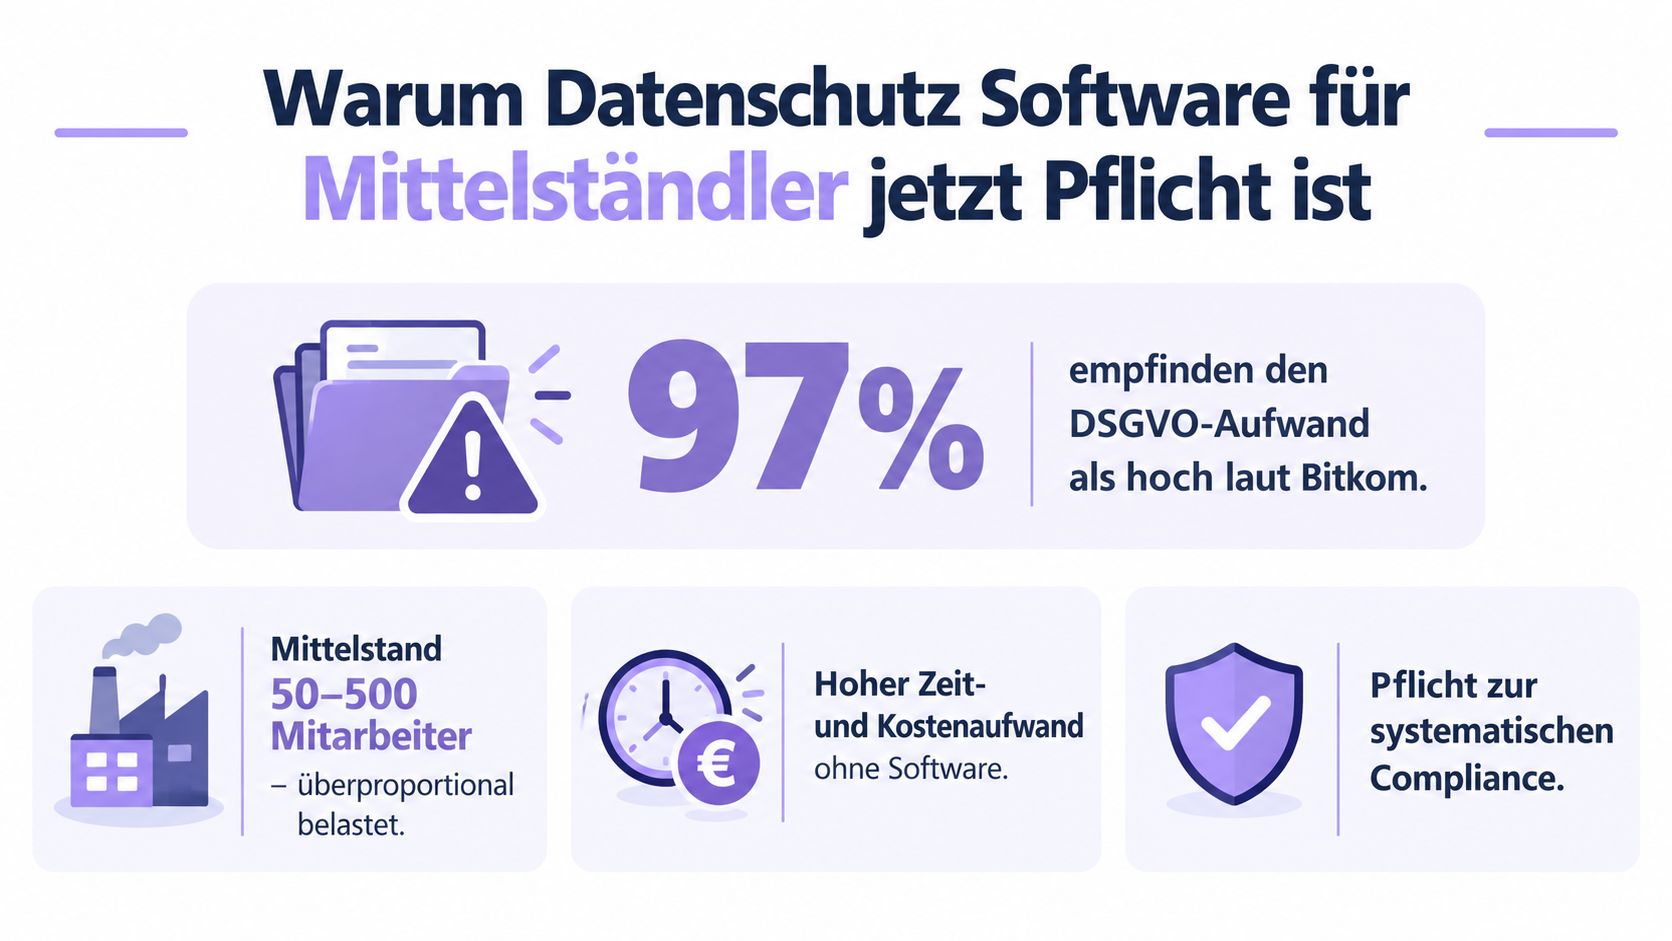
97 Prozent der deutschen Unternehmen bewerten den Datenschutzaufwand als hoch. Bitkom zeigt damit ein Problem, das viele Mittelständler längst spüren: Datenschutz ist nicht mehr nur eine juristische Pflicht, sondern beeinflusst täglich Prozesse, IT-Auswahl und Produktivität.
Ein guter Datenschutz Software Vergleich darf deshalb nicht bei Verzeichnissen, Löschfristen und Auftragsverarbeitungsverträgen enden. Entscheidend ist auch, wie sicher Diktate, Meeting-Notizen, Transkripte und KI-Workflows im Alltag verarbeitet werden.
Inhaltsverzeichnis
- Warum Datenschutz Software für Mittelständler jetzt Pflicht ist
- Die vier Auswahlkriterien für jede Datenschutz Lösung
- Vergleich der führenden Anbieter im DACH Markt
- On-Premise versus EU-Cloud im Detail
- Einsatzszenarien aus dem deutschen Mittelstand
- Datenschutz jenseits der Verwaltung
- So trifft die Geschäftsleitung die richtige Entscheidung
Warum Datenschutz Software für Mittelständler jetzt Pflicht ist
71 Prozent der Unternehmen haben die DSGVO weitgehend umgesetzt, zugleich melden 81 Prozent kompliziertere Geschäftsprozesse und 97 Prozent einen hohen Datenschutzaufwand. Diese Werte der Bitkom-Zeitreihe zur DSGVO zeigen: Datenschutz ist für mittelständische Unternehmen fest im Betrieb angekommen.
84 Prozent berichten seit Einführung der DSGVO von höherem Aufwand, während 72 Prozent Deutschland beim Datenschutz inzwischen für übertrieben halten. Für Teams mit 50 bis 500 Mitarbeitenden entsteht daraus ein praktisches Problem. Datenschutz läuft oft zusätzlich zum Tagesgeschäft, obwohl Verarbeitungen, Dienstleister und interne Arbeitsabläufe laufend angepasst werden.
Excel reicht nur so lange
Excel-Listen und E-Mail-Verteiler funktionieren bei einem kleinen, stabilen Bestand. Sobald Verarbeitungstätigkeiten, technische und organisatorische Maßnahmen, Löschkonzepte, Auskunftsanträge und Dienstleister regelmäßig geändert werden, fehlen Versionierung, Zuständigkeiten und belastbare Nachweise.
Eine Datenschutzplattform sollte Änderungen protokollieren, Verantwortliche erinnern und Dokumente zentral ablegen. Das erleichtert Audits, Datenpannen und Auftragsverarbeitungsprüfungen. Software ersetzt aber weder rechtliche Bewertung noch verantwortliche Entscheidungen.
Der Handlungsdruck steigt auch durch mehr Eingaben und dokumentierte Verstöße. Die BfDI dokumentiert für 2025 insgesamt 11.824 Eingaben. Unternehmen müssen deshalb nicht nur Verwaltungsdaten kontrollieren, sondern auch Inhalte aus Diktaten, Meeting-Notizen, Transkripten und KI-Workflows. Zero-Retention-Verarbeitung kann diesen Alltag absichern, wenn Daten nach der Verarbeitung nicht für Protokollierung oder Training zurückbleiben.
Meine klare Empfehlung: Prüfe vor dem Kauf Datenresidenz, Zugriffsrechte, Löschlogik und Protokollierung des gesamten Toolstacks. Eine Verwaltungssoftware bleibt wirkungslos, wenn sensible Inhalte parallel in unklaren Cloud-Logs oder Trainingssystemen landen.
Praxisnahe Hinweise zu Datenschutz im Arbeitsablauf bietet der fluesta Blog für Datenschutz und digitale Workflows.
Die vier Auswahlkriterien für jede Datenschutz Lösung
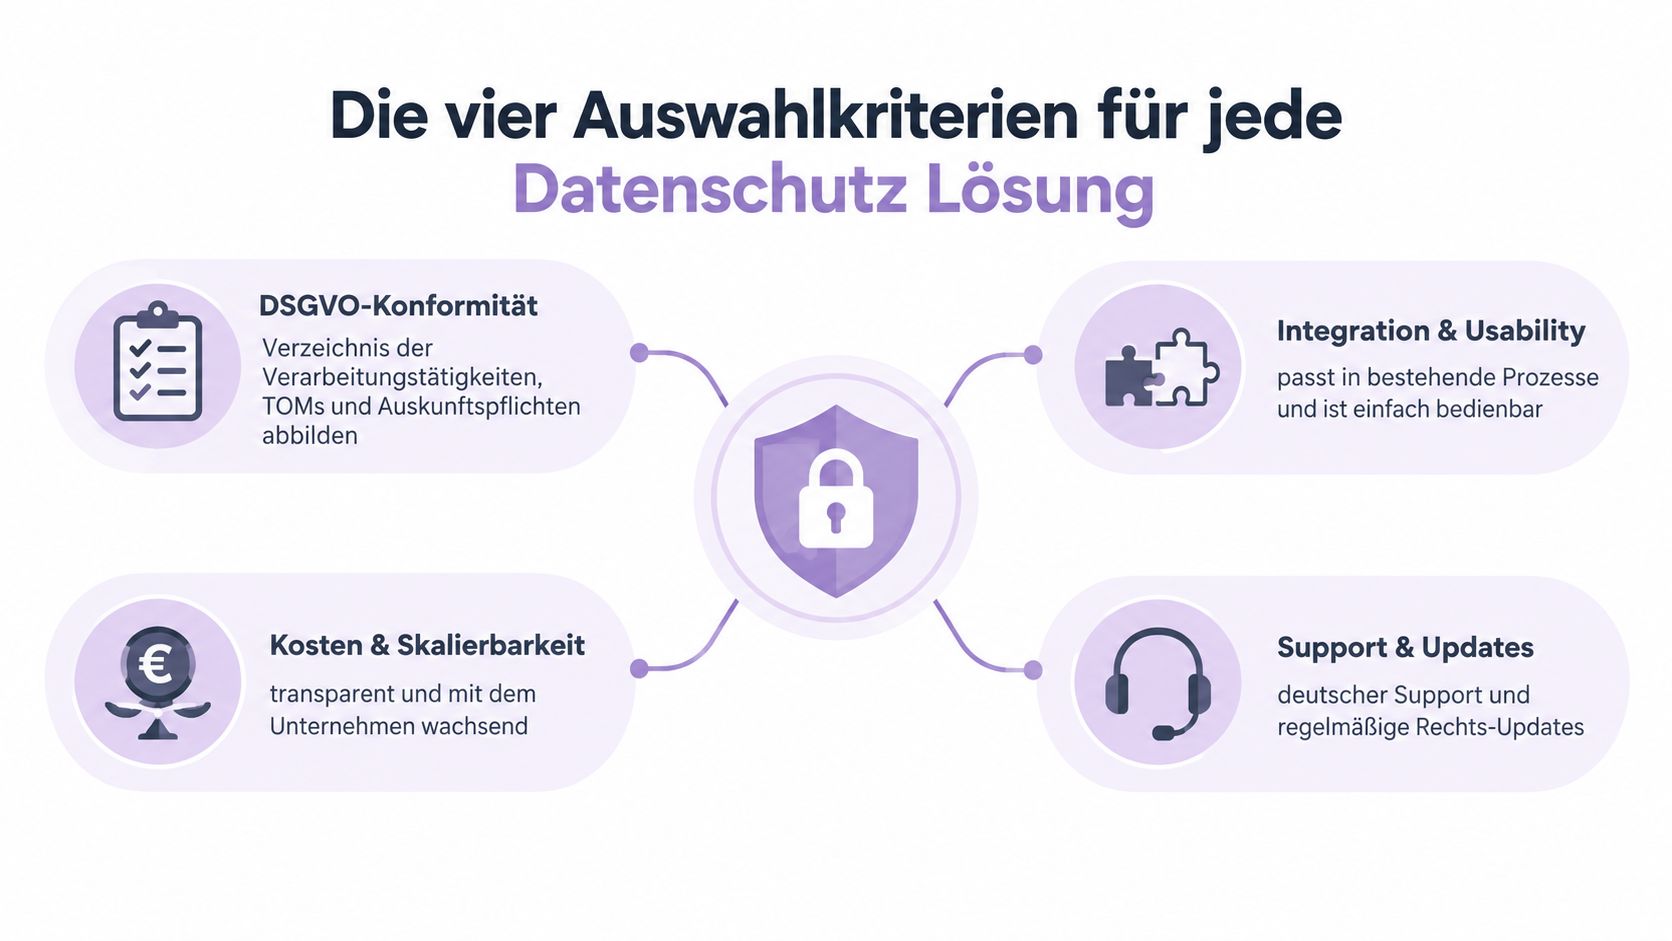
Ein belastbarer Vergleich beginnt mit vier Fragen. Sie gelten für eine kleine SaaS-Plattform genauso wie für eine GRC-Suite im Konzern.
DSGVO-Konformität muss im Prozess sichtbar sein
Prüfe zuerst, ob die Software dein Verzeichnis der Verarbeitungstätigkeiten, TOMs, Auskunfts- und Löschmanagement sowie Prüfungen von Auftragsverarbeitern abbildet. Frage den Anbieter konkret: „Kann ich für jede Verarbeitung Zweck, Kategorien, Empfänger, Fristen, Rechtsgrundlage und Verantwortliche dokumentieren und später nachvollziehen, wer was geändert hat?“
Bei Dienstleistern ist außerdem wichtig, ob die Prüfung nach Art. 28 DSGVO strukturiert unterstützt wird. Vorlagen sind hilfreich, ersetzen aber keine Prüfung des konkreten Vertrags und der tatsächlichen Verarbeitung.
Datenresidenz ist mehr als ein Serverstandort
„Server in Frankfurt“ genügt nicht automatisch. Nach Art. 44 DSGVO müssen Übermittlungen personenbezogener Daten in Drittländer die Bedingungen des Kapitels V erfüllen. Auch Anordnungen aus Drittstaaten sind nach Art. 48 DSGVO grundsätzlich an eine internationale Übereinkunft gebunden.
Frage deshalb nach Unternehmenssitz, Unterauftragnehmern, Supportzugriffen, Verschlüsselung und Datenflüssen. Der US CLOUD Act wurde am 23. März 2018 verabschiedet und kann US-Behörden Zugriff auf Daten von Unternehmen mit US-Sitz ermöglichen, auch wenn die Daten ausserhalb der USA gespeichert sind.
Zero Data Retention muss technisch belegt sein
Bei Sprach- und KI-Tools zählt Zero Data Retention nicht als Marketingbegriff. Du brauchst eine klare Antwort auf diese Fragen:
• Speicherung: Wird Audio nach der Verarbeitung gelöscht?
• Training: Fliessen Inhalte in Trainingsdatensätze oder Produktverbesserungen?
• Logs: Welche Metadaten bleiben wie lange erhalten?
• Nachweis: Gibt es technische Dokumentation und ein Auditprotokoll?
Deployment entscheidet über Verantwortung
On-Premise gibt dir mehr direkte Kontrolle, verlangt aber eigene Server, Backups, Patches und Wiederherstellungsprozesse. Eine EU-Cloud reduziert den Betriebsaufwand und skaliert leichter, bringt aber Prüfpflichten für Anbieter und Subunternehmer mit.
Achte auf Zertifizierungen wie ISO 27001, C5 Typ 2 oder IDW PS 951. Sie sind kein Freifahrtschein, liefern aber belastbare Anhaltspunkte für Sicherheitsorganisation und Kontrollen. Für den praktischen Einsatz zählt zusätzlich, ob die Anwendung leicht verständlich ist und sich in bestehende Prozesse einfügt. Bei arbeitsintegrierten Sprachtools ist etwa relevant, ob die Eingabe systemweit in jedem Programm funktioniert, statt einen weiteren isolierten Workflow zu schaffen.
Vergleich der führenden Anbieter im DACH Markt
Die Anbieter unterscheiden sich weniger durch den Begriff Datenschutz als durch Automatisierung, Integrationen, Beratung und Regelwerksabdeckung. Die folgenden Profile bilden den deutschsprachigen Vergleichsmarkt kompakt ab.
| Anbieter | Einstiegspreis pro Monat | Kernfunktionen | Zertifizierungen | Zielgruppe |
|---|---|---|---|---|
| heyData | ab 89 € | DSGVO, NIS2 und ISO 27001, geführte Compliance-Prozesse | Anbieterprofil mit Multi-Framework-Fokus | Kleine Unternehmen und KMU |
| Dieter | ab 29 € | Automatisierte Dokumentenerstellung per Fragebogen | Im Anbieterprofil nicht als Schwerpunkt genannt | Kleine Unternehmen und pragmatische Einsteiger |
| Proliance | ab 125 € | Software kombiniert mit TÜV-zertifizierter Beratung | TÜV-zertifizierte Beratung | KMU mit Beratungsbedarf |
| AKARION GRC Cloud | Kein Standardpreis | Modulbasierte GRC-Plattform, skalierbar bis zum Konzern | Im Profil nicht als Standardpreisbestandteil ausgewiesen | KMU bis Konzerne |
Die Preisangaben und Positionierungen stammen aus dem OMR Vergleich für Datenschutz-Management. Die Budgets für DSGVO-Compliance-Software liegen laut Legiscope typischerweise bei 500 bis 2.000 Euro jährlich für Kleinstunternehmen mit weniger als 20 Mitarbeitenden, bei 2.000 bis 12.000 Euro für KMU mit 20 bis 250 Mitarbeitenden, bei 10.000 bis 40.000 Euro für den Mittelstand mit 250 bis 1.000 Mitarbeitenden. Enterprise-Lösungen starten dort ab 40.000 Euro jährlich.
Welche Lösung zu welchem Profil passt
Für einen 30-Personen-Dienstleister ist heyData sinnvoll, wenn mehrere Regelwerke in einer geführten SaaS-Lösung zusammenlaufen sollen. Dieter passt, wenn vor allem Dokumente schnell erstellt werden sollen und die Organisation wenig Komplexität hat.
Eine 80-Personen-Kanzlei sollte Proliance prüfen, wenn Beratung und strukturierte Nachweise wichtig sind. Bei besonders sensiblen Mandatsdaten ist zusätzlich die Datenresidenz und das konkrete Betriebsmodell entscheidend.
Für eine 250-Personen-Beratung ist AKARION GRC Cloud interessant, wenn modulare Prozesse, mehrere Verantwortliche und eine breitere Governance-Struktur benötigt werden. Die Lernkurve und der Einführungsaufwand sind höher, dafür kann die Plattform komplexere Organisationsstrukturen abbilden.
On-Premise versus EU-Cloud im Detail
On-Premise und EU-Cloud können datenschutzrechtlich tragfähig sein. Die Entscheidung hängt an Verantwortlichkeiten, Datenklassen und dem tatsächlichen IT-Betrieb.
| Kriterium | On-Premise | EU-Cloud |
|---|---|---|
| Datenresidenz | Direkte Kontrolle über Speicherort und Infrastruktur | Vertragliche und technische Prüfung von Anbieter und Unterauftragnehmern |
| CLOUD-Act-Risiko | Reduzierbar bei europäischem Betreiber ohne US-Jurisdiktion | Abhängig von Konzernsitz, Subunternehmern und Supportzugriffen |
| Betriebsaufwand | Eigene Patches, Backups, Monitoring und Wiederherstellung | Betrieb, Updates und Infrastruktur überwiegend beim Anbieter |
| TCO über drei Jahre | Höhere eigene Anfangs- und Personalkosten möglich | Planbare laufende Gebühren, weniger interne Infrastruktur |
| Recovery nach Ransomware | Eigene Wiederherstellungsstrategie erforderlich | Vertragliche Prüfung von Backups und Wiederanlauf |
| Art. 28 DSGVO | Interne Rollen und externe Dienstleister getrennt dokumentieren | AV-Vertrag und Subunternehmerliste zentral prüfen |
Bei Cloud-Diensten eines US-Unternehmens müssen deutsche Organisationen neben den allgemeinen DSGVO-Anforderungen auch Art. 44 ff. DSGVO prüfen. Das stellt eine Bundestagsdrucksache zu US-Cloud-Diensten ausdrücklich heraus.
Meine Empfehlung nach Teamprofil
Behördennahe Branchen und Kanzleien mit Mandantengeheimnis sollten On-Premise oder europäische Infrastruktur mit klarer Betreiberstruktur bevorzugen. Das gilt besonders, wenn die Organisation keine unklaren Supportzugriffe akzeptieren kann.
Wachstumsorientierte Mittelständler ohne eigene IT-Mannschaft fahren meist mit einer EU-Cloud besser. Sie sollten trotzdem AV-Vertrag, Unterauftragnehmer, Löschfristen, Exportmöglichkeiten und Sicherheitsnachweise vor Vertragsabschluss prüfen.
Hybride Setups sind sinnvoll, wenn sensible Datenklassen getrennt behandelt werden müssen. Die Trennung muss technisch und organisatorisch dokumentiert sein. Eine lose Sammlung aus Cloud-Diensten ist noch keine Hybridstrategie.
Für Checklisten zu sicheren Abläufen und dokumentierten Datenflüssen kannst du die fluesta Dokumentation heranziehen. Gerade bei Sprachdaten sollte dort nachvollziehbar sein, was verarbeitet und wann gelöscht wird.
Einsatzszenarien aus dem deutschen Mittelstand
IT-Beratung mit 45 Mitarbeitenden in Stuttgart
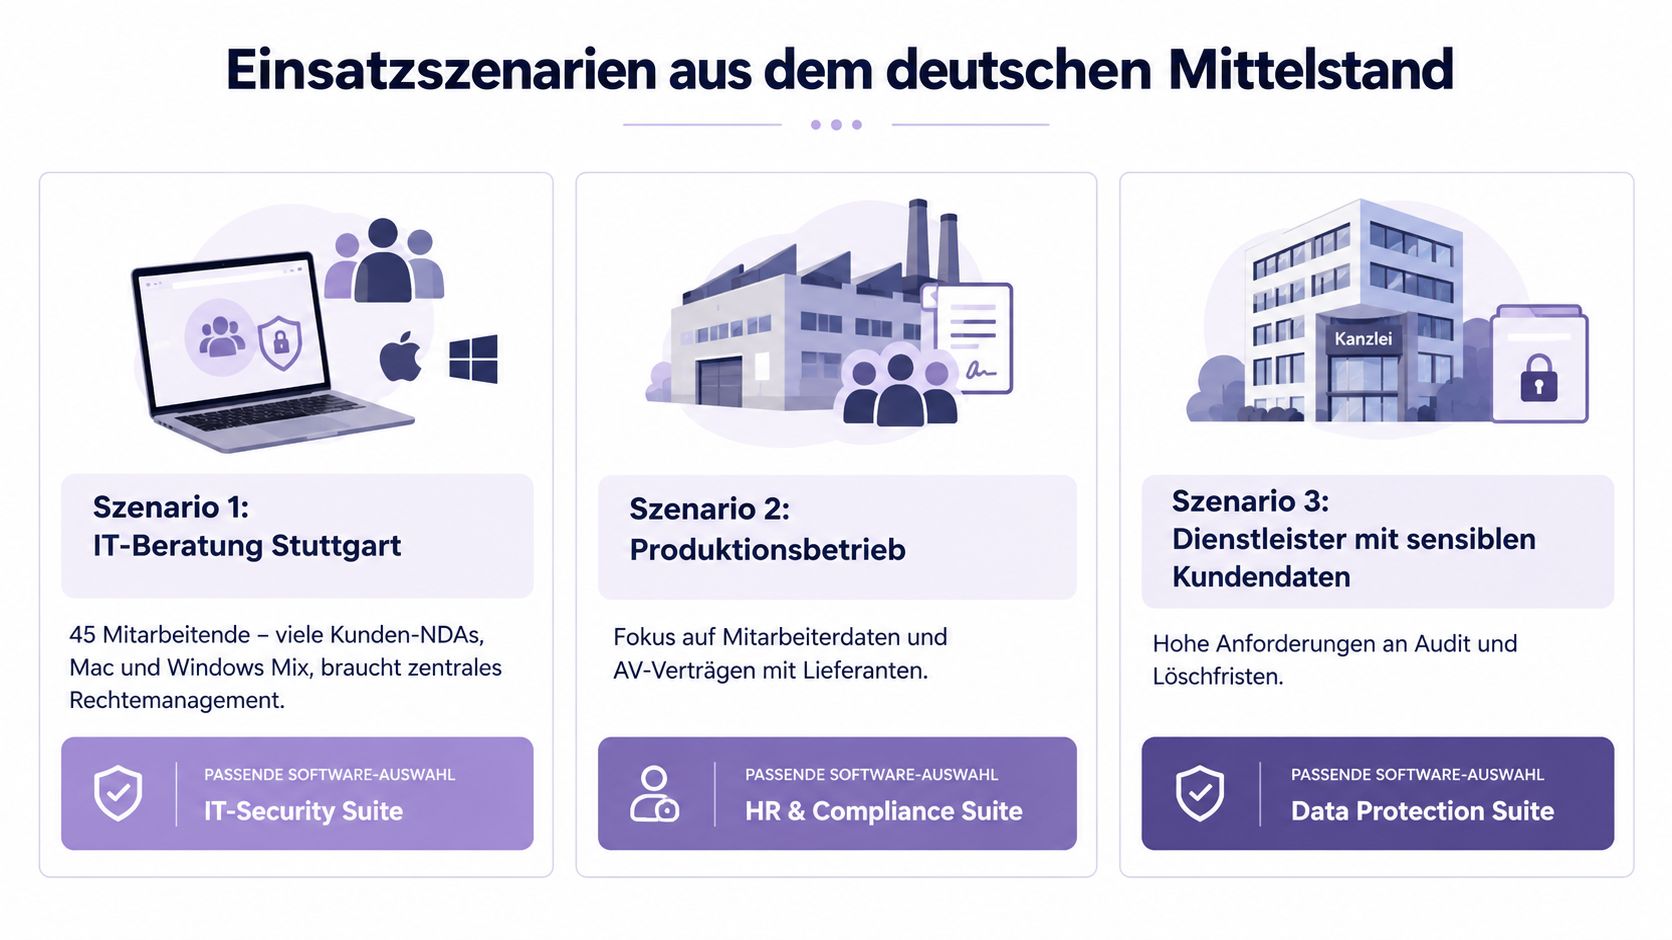
Das Unternehmen arbeitet mit vielen Kunden-NDAs und kombiniert Mac- und Windows-Arbeitsplätze. Es braucht ein zentrales Verzeichnis der Auftragsverarbeiter, klare Verantwortlichkeiten und ein revisionssicheres Ticketsystem für Datenschutzfragen.
Hier passen Proliance und AKARION GRC Cloud, je nach gewünschter Tiefe und Budgetstruktur. Für interne Protokolle ergänzt ein Zero-Retention-Speech-to-Text-Workflow den Stack, sofern Audioverarbeitung, Löschung und Dienstleister sauber dokumentiert sind.
Steuerkanzlei mit zwölf Personen in Köln
In einer Kanzlei steht das Mandantengeheimnis im Zentrum. Die Anforderungen aus § 43a BRAO und § 57 StBerG machen einen US-Bezug bei Cloud-Diensten besonders problematisch.
Ein lokales Betriebsmodell mit heyData oder Dieter kann hier zusammen mit einem lokalen Diktier-Modul besser passen als eine grosse Plattform mit unnötigen Schnittstellen. Entscheidend bleibt, dass die Kanzlei Verarbeitungstätigkeiten, Berechtigungen und Löschregeln tatsächlich pflegt.
IT-Dienstleister mit Wachstum auf 180 Köpfe
Bei starkem Wachstum gewinnt die EU-Cloud an Gewicht. Die Plattform muss Mandanten sauber trennen, Rollen granular verwalten und Nachweise über AV-Verträge sowie Zertifikatsketten liefern.
Eine Multi-Tenant-Architektur ist nur dann geeignet, wenn Daten logisch und technisch getrennt werden. Für Kundenanforderungen sind ISO 27001, nachvollziehbare Unterauftragnehmer und dokumentierte Sicherheitsprozesse wichtige Auswahlpunkte.
Der Schreiballtag verdient dabei dieselbe Aufmerksamkeit wie das GRC-System. Für typisierte Büroarbeit nennt TypeQuick 40 bis 50 Wörter pro Minute als Richtwert, eine weitere dort genannte Orientierung liegt bei 50 bis 55 WPM beziehungsweise 180 bis 200 Anschlägen pro Minute. Diktieren kann deshalb ein praktischer Produktivitätshebel sein, sofern die Sprachdaten nicht dauerhaft gespeichert werden.
Datenschutz jenseits der Verwaltung
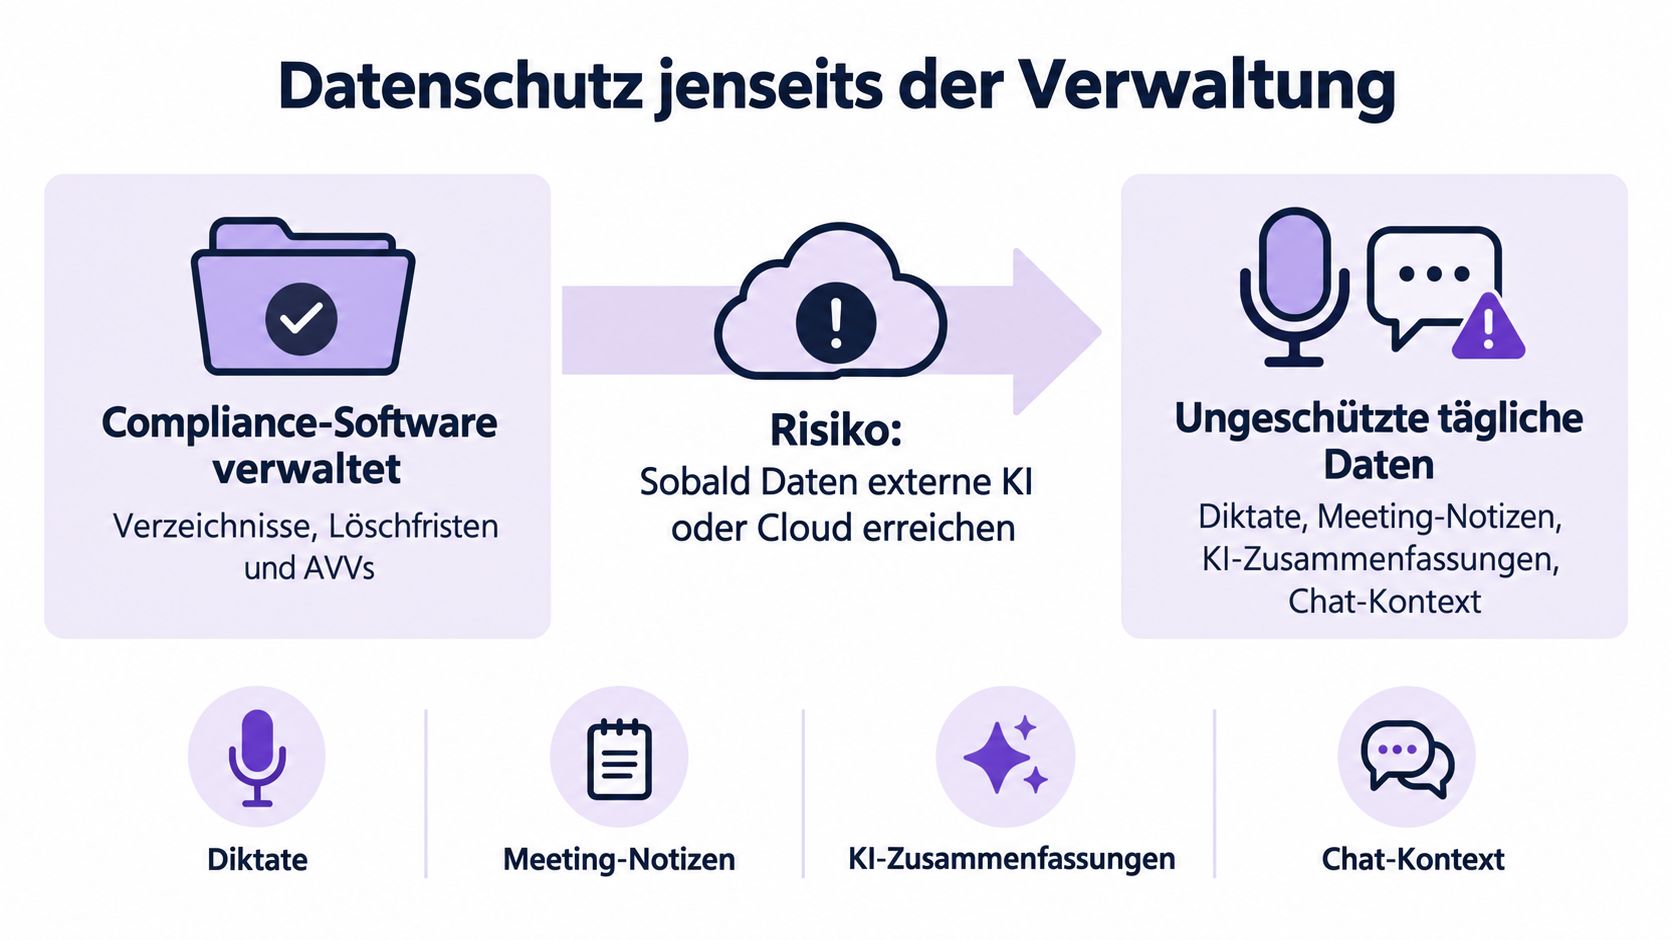
Compliance-Software organisiert Verzeichnisse, Löschfristen und AVVs. Sie schützt aber nicht automatisch jedes Datum, das während eines Arbeitstags entsteht.
Dazu gehören Diktate, Meeting-Notizen, KI-Zusammenfassungen und Chat-Kontext. Sobald ein Mitarbeitender ein Audit-Transkript in ein externes KI-System oder einen Cloud-Dienst kopiert, muss der gesamte Verarbeitungsvorgang geprüft werden. Das gilt auch dann, wenn die ursprüngliche Compliance-Dokumentation sauber ist.
Der arbeitsintegrierte Layer
Ein moderner Toolstack verbindet klassisches GRC mit einem Zero-Data-Retention-Speech-to-Text-Workflow. Das bedeutet: Audio wird transient verarbeitet, das Ergebnis erscheint im Arbeitsprogramm, und die Quelldaten werden anschliessend gelöscht.
Bei Kundengesprächen müssen vorab Aufzeichnung, Zweck, Speicherdauer und eingesetzter Dienstleister transparent sein. Genau diese Details fehlen in vielen allgemeinen Vergleichsartikeln, obwohl sie im täglichen Einsatz entscheidend sind.
Für deutschsprachige Professionals kann fluesta hier als arbeitsintegrierte Option dienen. Die Desktop-App für Mac und Windows verarbeitet Sprache EU-gehostet, arbeitet mit Zero Data Retention, funktioniert systemweit in jedem Programm und kostet im Pro-Plan 14 Euro pro Monat. Die Anwendung unterstützt nach Anbieterangaben 150+ Wörter pro Minute und 3x schnelleres Schreiben als Tippen. Aktuell gibt es in der Betaphase einen 50-Prozent-Rabatt.
Was du vom Anbieter verlangen solltest
• Verarbeitungsbeschreibung: Lass dir Audiofluss, Transkriptionsdienst und Löschzeitpunkt schriftlich erklären.
• Datenresidenz: Prüfe Hosting, Unternehmenssitz und alle Subunternehmer.
• Technischer Nachweis: Fordere DPA-Unterlagen, Sicherheitsdokumentation und Logs für relevante Verarbeitungsschritte an.
• KI-Governance: Kläre, ob Inhalte zum Training, zur Qualitätsanalyse oder für unbestimmte Telemetrie verwendet werden.
Penetrationstests, dokumentierte DPA-Strecken und technische Auditprotokolle sind aussagekräftiger als ein allgemeines Compliance-Siegel. Datenschutz muss dort beginnen, wo Daten entstehen.
So trifft die Geschäftsleitung die richtige Entscheidung
Die Geschäftsleitung sollte den Kauf nicht mit einer Anbieterpräsentation beginnen. Starte mit dem konkreten Auslöser, etwa einer Kundenanforderung, einem Audit, einer neuen KI-Anwendung oder einer wiederkehrenden Auskunftsanfrage.
Sieben Schritte zur Auswahl
- Auslöser dokumentieren: Schreibe auf, welches Risiko oder welcher Prozess den Kauf rechtfertigt.
- Anforderungsprofil erstellen: Priorisiere DSGVO-Funktionen, Datenresidenz, Zero Data Retention, Integrationen und Budget.
- Shortlist bilden: Vergleiche zwei bis drei Anbieter mit demselben Kriterienkatalog.
- Testzugang nutzen: Prüfe reale Verarbeitungstätigkeiten, Rollen, Exporte und Löschprozesse.
- Referenzen sprechen: Frage mittelständische Nutzer nach Support, Einführung, Schnittstellen und Vertragsausstieg.
- Pilotbetrieb definieren: Starte mit einer Abteilung und klaren Prüfkriterien.
- Rollout planen: Entscheide erst nach dem Pilot über Vertrag, Migration, Schulung und Gesamtbetrieb.
Typische Budgets unterscheiden sich stark nach Organisationsgrösse. Die folgenden Werte für Software und Beratung sind nicht automatisch gleichzusetzen, weil Bündelangebote beides enthalten können.
| Unternehmensgröße | EU-Cloud / SaaS monatlich | On-Premise einmalig + jährlich | Empfohlener Funktionsumfang |
|---|---|---|---|
| Solo-Selbstständige | 0 bis 30 € | Individuell | Grundlegende Dokumentation und sichere Arbeitsflows |
| KMU mit 10 bis 50 Mitarbeitenden | 100 bis 600 € | Nach Infrastruktur und Betrieb | VVT, AVV, TOMs, Fristen, Rollen und Audit-Trail |
| Mittelständler ab 100 Mitarbeitenden | 2.000 bis 10.000 € jährlich plus Einrichtung | Eigene Infrastruktur und laufender Betrieb | GRC, Risiko-Scoring, Integrationen, Rechte und Reporting |
On-Premise-Lizenzen verursachen laut den vorgegebenen Marktangaben meist ab 8.000 Euro Startkosten. Sie können langfristig planbar sein, rechnen sich aber nur, wenn IT-Personal, Backup, Patchmanagement und Wiederherstellung realistisch eingeplant sind.
Vertragsprüfung: Bestehe auf offenen Schnittstellen, vollständigem Datenexport, Revisionssicherheit und einer klaren Exit-Strategie. Ein Tool, aus dem du Daten nicht sauber herausbekommst, bindet dich unabhängig von seiner Funktionsqualität.
Prüfe außerdem, ob der Anbieter Software und Beratung getrennt ausweist. Sonst vergleichst du eine reine Lizenz mit einem Paket, das zusätzlich Datenschutzberatung enthält. Für die Entscheidung zählt der Gesamtbetrieb, nicht der niedrigste Einstiegspreis.
Besonders wichtig ist der Pilot mit echten, aber kontrollierten Prozessen. Teste eine Auskunftsanfrage, eine neue Verarbeitungstätigkeit, einen Dienstleisterwechsel und den Export der Dokumentation. Bei Sprachtools gehört zusätzlich ein realer Diktier- und Löschtest in den Pilot.
Eine gute Entscheidung verbindet rechtssichere Verwaltung mit einem alltagstauglichen Toolstack. So entsteht Datenschutz nicht nur in einem zentralen System, sondern in den Arbeitsabläufen, die deine Mitarbeitenden tatsächlich nutzen.
Simon & Furkan aus Berlin haben mit fluesta eine Speech-to-Text-Desktop-App für Mac und Windows entwickelt, die Sprache EU-gehostet und mit Zero Data Retention verarbeitet. Prüfe sie in deinem Pilot, wenn du Diktate alltagstauglich bei voller Privatsphäre und systemweit in jedem Programm einsetzen möchtest.
Related articles
US Cloud Act DSGVO: Konflikte und Lösungen 2026
Us cloud act dsgvo - Erfahren Sie, wie US Cloud Act und DSGVO kollidieren, welche Risiken bestehen und wie Sie Ihre Daten compliant schützen
10 Sprachnotizen App im Vergleich: Datenschutz und Preise
10 Sprachnotizen App im Vergleich: Funktionen, Plattformen, Datenschutz und Preise. Ehrlich eingeordnet, mit Stärken und Grenzen für den Alltag.
Voice Typing: Was es ist und wie es 2026 funktioniert
Voice Typing erklärt: wie Spracherkennung funktioniert, wo sie 2026 im Arbeitsalltag hilft, welche Datenschutzfragen zählen und wie du das richtige Tool wählst.