US Cloud Act DSGVO: Konflikte und Lösungen 2026
Us cloud act dsgvo - Erfahren Sie, wie US Cloud Act und DSGVO kollidieren, welche Risiken bestehen und wie Sie Ihre Daten compliant schützen
Die häufigste Antwort auf die Frage „Hilft EU-Hosting gegen den US Cloud Act?“ lautet: EU-Server gleich sicher. Für deutsche Unternehmen ist das zu kurz gegriffen. Entscheidend ist nicht nur, in welchem Rechenzentrum Daten liegen, sondern wer den Anbieter kontrolliert und wer technisch auf die Daten zugreifen kann.
Das betrifft längst nicht nur große Konzerne. Ein Gründer verarbeitet Kundengespräche mit einem Speech-to-Text-Dienst. Eine Freelancerin legt Vertragsunterlagen in einer Kollaborationsplattform ab. Ein Manager nutzt ein SaaS-Tool für interne Projekte. Sobald personenbezogene Daten, Geschäftsgeheimnisse oder geistiges Eigentum betroffen sind, gehört die Anbieterstruktur auf den Prüfstand.
Inhaltsverzeichnis
- Warum EU-Hosting allein nicht schützt
- Was der US CLOUD Act tatsächlich regelt
- US Cloud Act und DSGVO im direkten Vergleich
- Praktische Risikoszenarien für deutsche Unternehmen
- Konkrete Maßnahmen zur DSGVO-Konformität trotz Cloud Act
- Welche Architektur echte Datensouveränität schafft
- Häufige Fragen zu US Cloud Act und DSGVO
Warum EU-Hosting allein nicht schützt
Ein Rechenzentrum in Frankfurt oder Amsterdam macht Daten nicht automatisch immun gegen US-Behördenzugriffe. Der physische Speicherort und die rechtliche Zugriffsmacht sind zwei verschiedene Dinge. Sitzt der Anbieter oder seine Muttergesellschaft in den USA, kann der Dienst trotz EU-Hosting dem US-Recht unterliegen. Das wird auch von ActiveMind zur rechtlichen Bedeutung US-amerikanischer Dienstleister hervorgehoben.
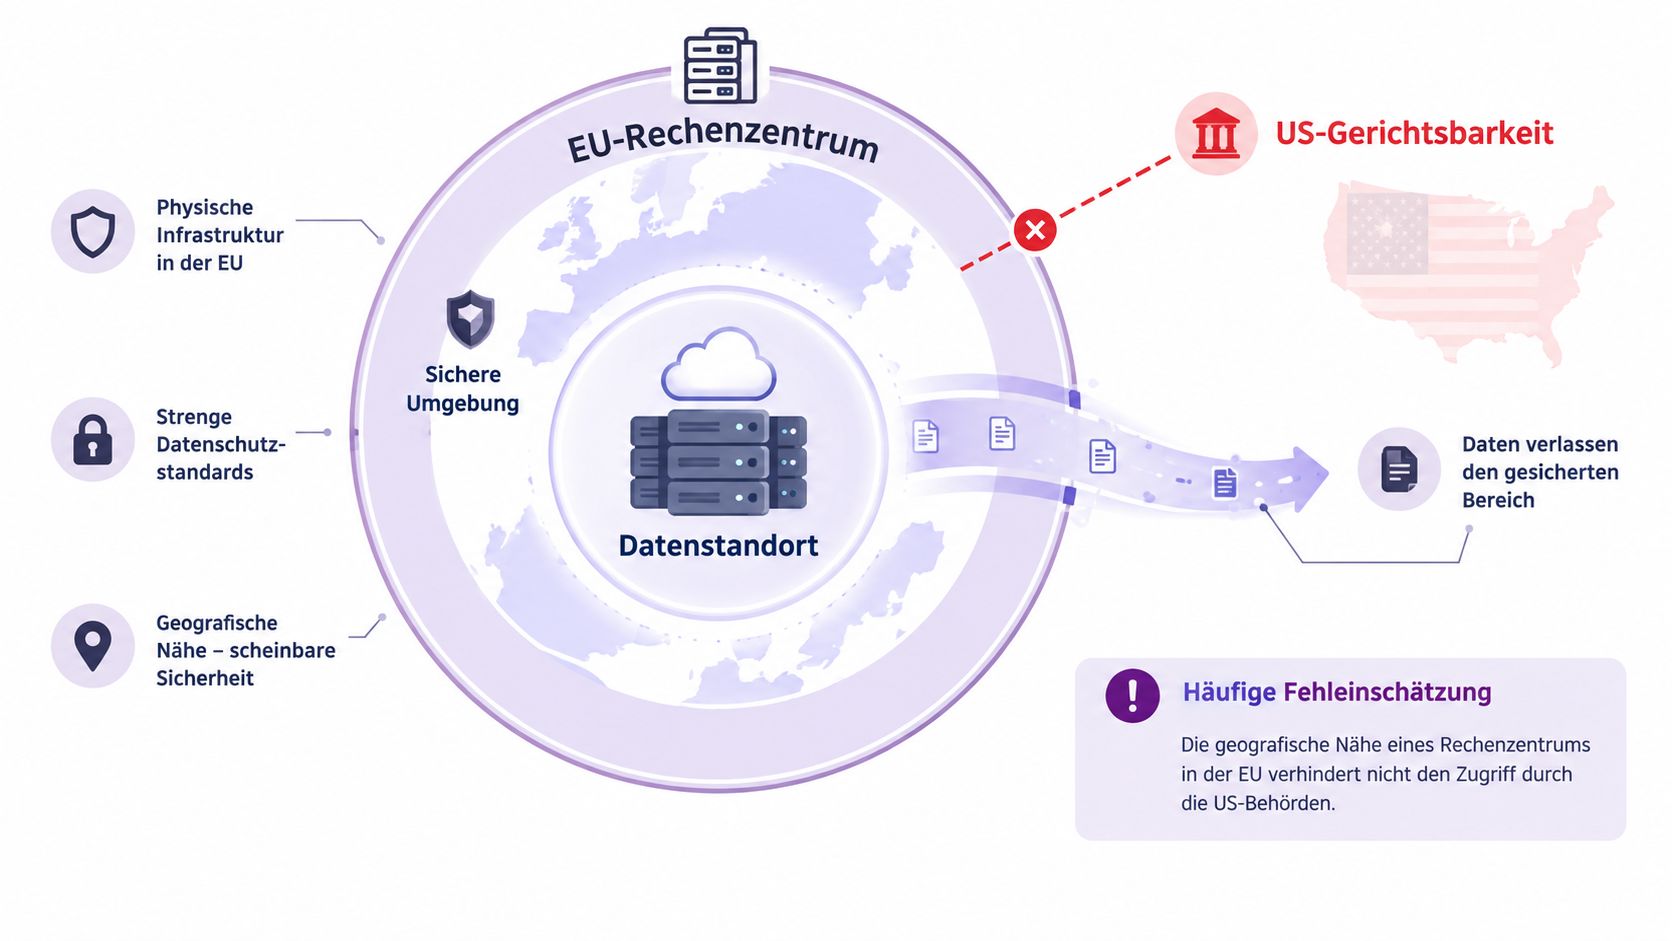
Der US CLOUD Act knüpft grundsätzlich an den Anbieter an. Ein US-geprägter Cloud-, E-Mail-, Kollaborations- oder SaaS-Dienst kann daher auch dann in den Anwendungsbereich fallen, wenn die gespeicherten Daten innerhalb der EU liegen. Für dich als Verantwortlichen zählt also nicht nur die Frage „Wo liegen die Daten?“, sondern auch „Wer kann sie herausgeben?“.
Der Unterschied zwischen Ort und Kontrolle
Im deutschen Arbeitsalltag entstehen solche Konstellationen schnell:
• Ein Projektmanagement-Tool verspricht EU-Datenresidenz, wird aber von einer US-Muttergesellschaft kontrolliert.
• Ein E-Mail-Dienst speichert Nachrichten in der EU, verarbeitet Support- oder Administrationszugriffe aber über US-rechtlich verbundene Strukturen.
• Ein Sprachdienst hostet Audiodaten in Europa, kann jedoch auf die Verarbeitung und die resultierenden Transkripte zugreifen.
Der BfDI stellt klar, dass Dienste unter US-amerikanischem Recht zur Herausgabe verpflichtet werden können, unabhängig vom physischen Speicherort. Ein EU-Serverstandort allein bietet deshalb keine rechtliche Abschirmung gegen US-Zugriffe.
Praktische Regel: Prüfe bei jedem sensiblen Dienst zuerst die Rechtszugehörigkeit und die Zugriffskette. Der Standort des Rechenzentrums ist nur ein Teil der Antwort.
Die eigentliche Frage lautet somit nicht „Europa oder USA beim Hosting?“, sondern: Wer kontrolliert Infrastruktur, Administration, Verschlüsselung und Schlüssel? Erst diese Kombination zeigt, wie belastbar die Datensouveränität wirklich ist.
Was der US CLOUD Act tatsächlich regelt
Der US-CLOUD-Act trat am 23. März 2018 in Kraft. Er verpflichtet Anbieter, die US-Recht unterliegen, grundsätzlich zur Herausgabe elektronischer Daten an US-Behörden, auch wenn diese Daten außerhalb der USA gespeichert sind. Der wissenschaftliche Dienst des Deutschen Bundestags beschreibt, dass ein solches Unternehmen einem Herausgabeverlangen in Strafverfahren nachkommen muss, unabhängig vom Speicherort.
Erfasst sind nicht nur klassische Speicheranbieter. Der Anwendungsbereich umfasst auch Anbieter elektronischer Kommunikationsdienste und Remote-Computing-Dienste, sofern sie in den USA tätig oder dort rechtlich präsent sind. Je nach Unternehmensstruktur können darunter E-Mail-Dienste, SaaS-Plattformen, Kollaborationstools und Sprachverarbeitungsdienste fallen.
Warum der Serverstandort nicht genügt
Der CLOUD Act knüpft an die rechtliche und technische Kontrolle an, nicht allein an die Geografie. Ein US-Anbieter kann zur Herausgabe von Daten verpflichtet werden, die er besitzt, verwaltet oder technisch erreichen kann. Ein Rechenzentrum in Deutschland oder einem anderen EU-Mitgliedstaat beseitigt dieses Risiko daher nicht automatisch.
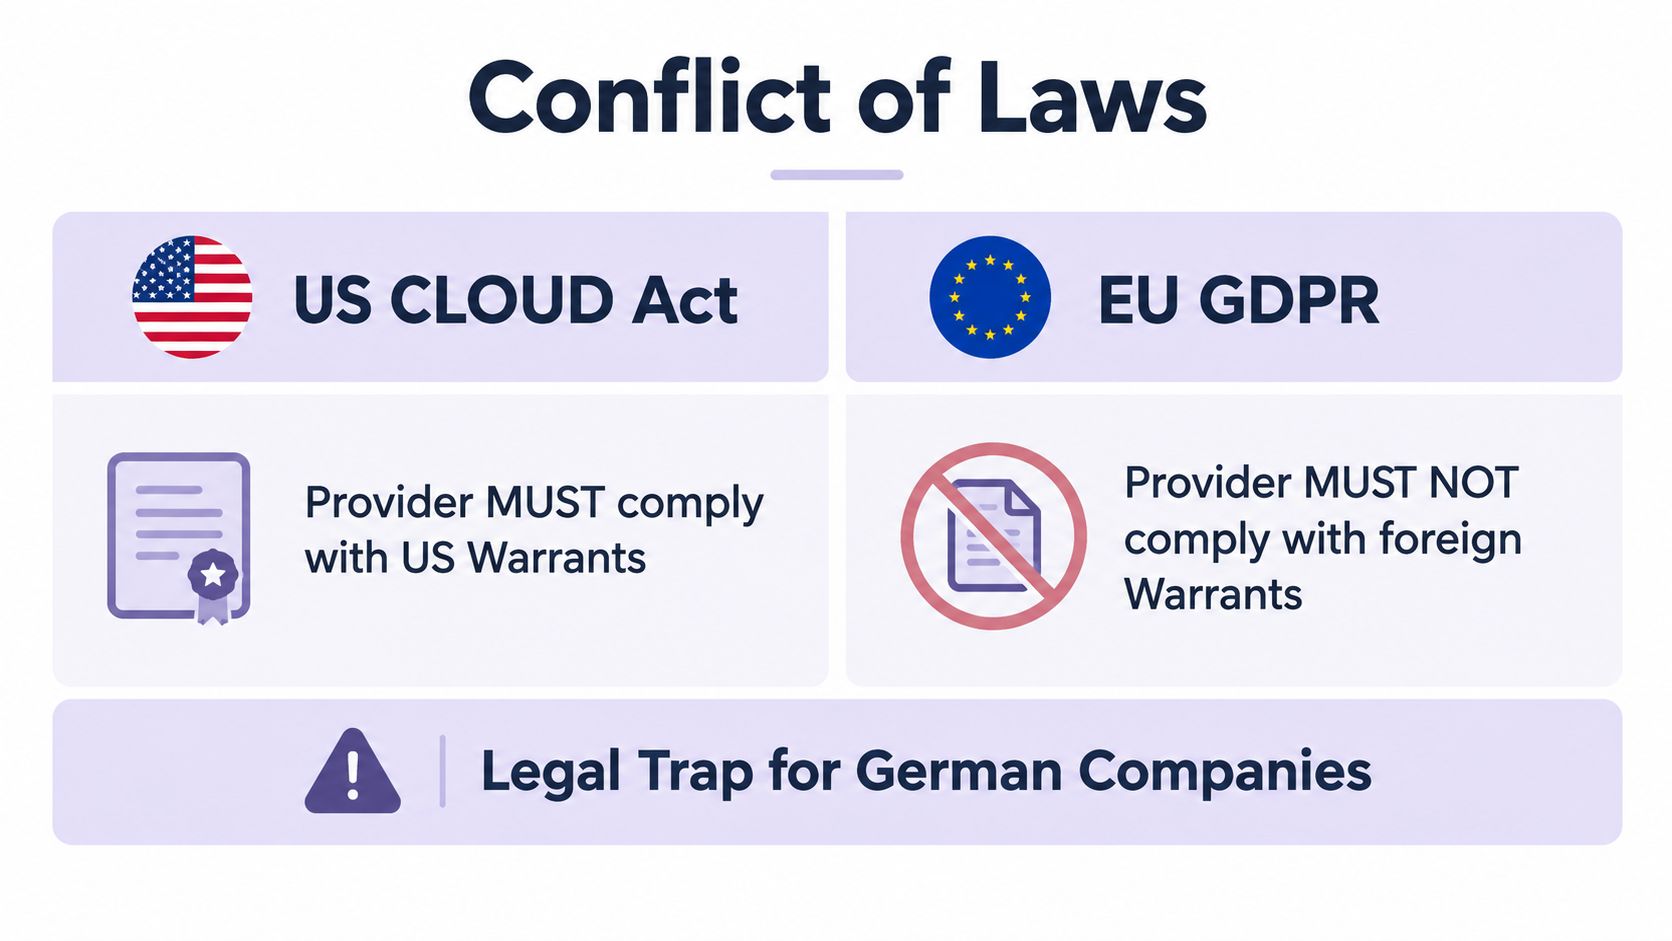
Für deutsche Unternehmen entsteht ein praktischer Zielkonflikt: Der Anbieter muss US-Recht einhalten, während das Unternehmen seine Pflichten aus der DSGVO erfüllen muss. Ein Vertrag mit EU-Datenstandort löst diese Spannung nicht. Entscheidend sind die Zugriffskette, die Administrationsrechte und die Frage, ob der Dienstleister Klartextdaten oder Schlüssel kontrolliert.
Der CLOUD Act sieht Verfahren vor, mit denen Anbieter bestimmte Herausgabeverlangen anfechten können. Das ändert jedoch nichts daran, dass sie zunächst innerhalb eines US-rechtlichen Rahmens handeln. Bei sensiblen Verarbeitungen müssen Verantwortliche deshalb prüfen, ob Zero Data Retention vereinbart ist, ein Nicht-US-Anbieter eingesetzt wird und die Schlüssel beim Kunden liegen.
Das Bußgeldrisiko ist real
Verstöße gegen zentrale DSGVO-Pflichten können nach Art. 83 Abs. 5 DSGVO mit bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes geahndet werden, wie zur Schnittstelle zwischen CLOUD Act und DSGVO erläutert wird. Ein US-Dienst führt dadurch nicht automatisch zu einem Bußgeld.
Die Anbieterwahl, die technische Architektur und die dokumentierte Risikoprüfung müssen jedoch zusammenpassen. „EU-Hosting“ allein ist für sensible Daten keine belastbare Antwort. Entscheidend ist, wer Zugriff ermöglichen kann und wer die Verschlüsselungsschlüssel kontrolliert.
US Cloud Act und DSGVO im direkten Vergleich
Der Kernkonflikt entsteht, weil beide Regelwerke unterschiedliche Fragen beantworten. Der CLOUD Act soll US-Behörden den Zugriff auf elektronische Beweismittel ermöglichen. Die DSGVO soll personenbezogene Daten schützen und Übermittlungen an Drittstaaten rechtlich begrenzen.
| Kriterium | US CLOUD Act | DSGVO, Art. 48 |
|---|---|---|
| Ausgangspunkt | Rechtliche Kontrolle des Anbieters | Schutz personenbezogener Daten und geregelte Drittstaatenübermittlung |
| Herausgabesituation | US-Anbieter können zur Datenherausgabe verpflichtet werden | Drittstaatliche Urteile oder Verwaltungsentscheidungen reichen grundsätzlich nicht allein aus |
| Speicherort | Nicht entscheidend, wenn der Anbieter Zugriff hat | EU-Speicherort kann ein Schutzbaustein sein, ersetzt aber keine vollständige Prüfung |
| Konflikt | Anbieter muss US-Recht beachten | Verantwortliche müssen DSGVO-Pflichten und Schutzprinzipien einhalten |
Art. 48 DSGVO setzt eine hohe Hürde
Art. 48 DSGVO legt seit 2018 fest, dass Urteile oder Verwaltungsentscheidungen aus Drittstaaten grundsätzlich nur dann anerkannt oder vollstreckt werden dürfen, wenn dafür ein internationales Abkommen besteht. Ein US-Behördenverlangen ist damit nicht automatisch eine ausreichende Rechtsgrundlage für die Herausgabe personenbezogener Daten.
Der Europäische Datenschutzausschuss, EDSA, bewertete 2019, dass eine Herausgabe personenbezogener Daten allein auf Grundlage einer US-Behördenaufforderung nach dem CLOUD Act in der Regel unzulässig ist. Eine Ausnahme kann in eng begrenzten Fällen möglich sein, etwa zum Schutz lebenswichtiger Interessen einer betroffenen Person, wie Lutz Abel zur Einordnung des CLOUD Act aus europäischer Sicht darstellt.
Drei Konfliktpunkte im Betrieb
Erstens fehlt bei einem direkten US-Zugriff häufig die passende datenschutzrechtliche Grundlage für die Übermittlung. Standardverträge zwischen Unternehmen ersetzen nicht automatisch die Anforderungen aus Art. 48 DSGVO.
Zweitens kann die Information betroffener Personen problematisch sein. Ein Anbieter darf ein Behördenverlangen möglicherweise nicht offenlegen. Das erschwert die Transparenz, die Verantwortliche nach der DSGVO organisieren müssen.
Drittens bleibt die Verantwortung beim Unternehmen. Art. 5 DSGVO verlangt unter anderem einen angemessenen Schutz personenbezogener Daten. Wer einen Dienst mit US-rechtlicher Zugriffsmöglichkeit einsetzt, sollte diese Entscheidung deshalb dokumentieren und technisch begründen. Eine transparente Datenschutzdarstellung von fluesta zeigt, welche Informationen Nutzer bei einem konkreten Dienst prüfen sollten.
Die Rechtslage enthält Grauzonen. Nicht jeder Zugriff führt automatisch zu einem DSGVO-Verstoß, und nicht jede US-Anfrage wird tatsächlich gestellt oder erfüllt. Sicher ist aber: Die Kombination aus US-Anbieterzugriff und personenbezogenen Daten erzeugt ein Prüfproblem, das der Serverstandort allein nicht löst.
Praktische Risikoszenarien für deutsche Unternehmen
Rechtliche Risiken entstehen selten in großen Ausnahmefällen. Sie entstehen, wenn ein Team ein Tool schnell einführt, Daten automatisch synchronisiert und niemand die gesamte Verarbeitungskette prüft.
Szenario eins, Projektmanagement mit EU-Server
Ein Berliner Gründer nutzt ein US-basiertes Projektmanagement-Tool. Der Anbieter speichert die Daten in der EU. Im Workspace stehen Namen, E-Mail-Adressen, Kundennotizen, interne Aufgaben und Informationen zu Produktplänen.
Die Daten liegen geografisch in Europa. Trotzdem kann der Anbieter unter den CLOUD Act fallen, wenn er dem US-Recht unterliegt und die Daten kontrollieren oder herausgeben kann. Exponiert sind hier nicht nur Kontaktdaten, sondern auch Geschäftsgeheimnisse und geistiges Eigentum.
Szenario zwei, Kundengespräche mit einem Spracherkennungsdienst
Eine Freelancerin transkribiert ein Gespräch mit einem Kunden über einen US-Spracherkennungsdienst. Die Audiodatei enthält möglicherweise Namen, Projektinhalte, berufliche Einschätzungen oder vertrauliche Gesprächspassagen.
Besonders kritisch wird der Fall, wenn der Dienst Audiodaten oder Transkripte dauerhaft speichert. Dann gibt es mehr Datenbestand, mehr Zugriffspunkte und mehr Aufwand für Lösch- und Auskunftsprozesse. Bei Gesundheitsdaten oder Berufsgeheimnissen steigt die Sensibilität zusätzlich.
Szenario drei, Vertragsunterlagen in einer US-Cloud
Ein mittelständisches Unternehmen speichert Verträge in einer Cloud mit deutschem Rechenzentrum. Die Dokumente enthalten Kundendaten, Vergütungen, Lieferbedingungen und technische Anlagen.
Der BfDI weist darauf hin, dass ein Dienst unter US-amerikanischem Recht zur Herausgabe verpflichtet werden kann, auch wenn die Daten physisch in Deutschland oder der EU liegen. Diese Einordnung findest du in der BfDI-Darstellung zu Cloudlösungen und dem CLOUD Act.
Der wichtigste Prüfpunkt ist nicht nur, ob Daten Europa verlassen. Entscheidend ist auch, ob ein Anbieter außerhalb europäischer Rechtskontrolle auf sie zugreifen oder sie entschlüsseln kann.
Eine belastbare Risikoeinschätzung betrachtet deshalb mindestens diese Kategorien:
• Personenbezogene Daten: Namen, Kontaktdaten, Kundenkommunikation und Mitarbeiterinformationen.
• Gesundheitsdaten: Informationen, deren Offenlegung besonders schwerwiegende Folgen für betroffene Personen haben kann.
• Berufsgeheimnisse: Inhalte aus Rechtsberatung, Steuerberatung, Medizin oder anderen vertraulichen Tätigkeiten.
• Geistiges Eigentum: Produktpläne, Quelltexte, Strategien, Forschungsergebnisse und nicht veröffentlichte Geschäftsinformationen.
Konkrete Maßnahmen zur DSGVO-Konformität trotz Cloud Act
Du brauchst keine komplizierte Sicherheitslandschaft, um das Risiko sinnvoll zu senken. Du brauchst eine Reihenfolge, die Anbieterprüfung, Datenklassifizierung und technische Kontrolle miteinander verbindet.
Schritt eins, Anbieter und Lieferkette prüfen
Beginne mit der juristischen Struktur. Prüfe Sitz, Muttergesellschaft, Tochtergesellschaften, Unterauftragnehmer und die Länder, in denen Administration und Support stattfinden.
Ein Anbieter mit EU-Sitz ist nicht automatisch außerhalb des US-Risikos. Umgekehrt ist die Rechtszugehörigkeit nur ein Teil der Bewertung. Entscheidend ist, ob der Dienstleister auf Klartextdaten zugreifen kann, ob er Schlüssel kontrolliert und ob er Daten dauerhaft speichert.
Schritt zwei, Transfer Impact Assessment dokumentieren
Ein Transfer Impact Assessment, kurz TIA, sollte nicht als Ablageübung behandelt werden. Beschreibe konkret, welche Daten verarbeitet werden, welche Zugriffsmöglichkeiten bestehen und welche technischen Maßnahmen den Zugriff begrenzen.
Halte auch fest, warum du den Dienst einsetzt und welche Alternativen geprüft wurden. Eine aktuelle Dokumentation hilft bei einem Anbieterwechsel, einer internen Prüfung und bei Fragen von Kunden oder Aufsichtsbehörden.
Schritt drei, Datenmenge und Zugriff reduzieren
Datensparsamkeit ist oft wirksamer als ein weiteres Zertifikat. Übertrage nur die Daten, die der Dienst tatsächlich braucht. Deaktiviere automatische Synchronisationen, wenn sie für den Prozess nicht notwendig sind.
Zero Data Retention reduziert die gespeicherte Datenmenge zusätzlich. Wenn Sprache oder Dokumentinhalte nach der Verarbeitung gelöscht werden, bleibt weniger dauerhaft abrufbarer Bestand zurück. Das ersetzt keine rechtliche Prüfung, verbessert aber die technische Ausgangslage.
Sofort umsetzbare Prüfpunkte
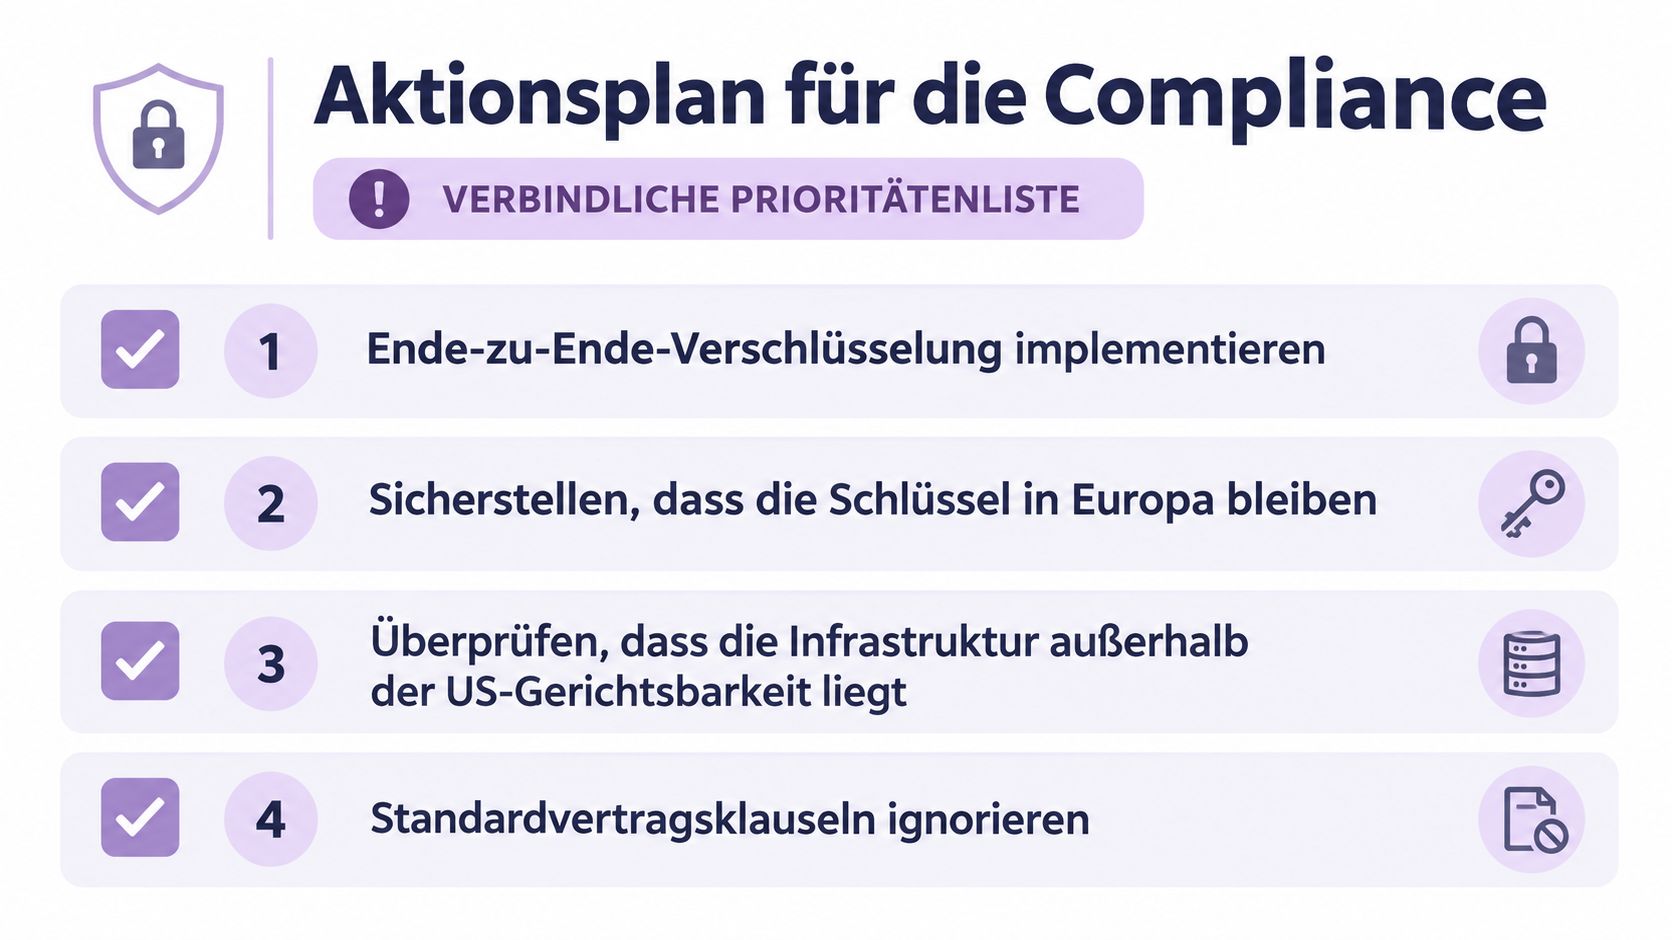
• Anbieterstruktur klären: Prüfe, ob der Anbieter oder eine kontrollierende Muttergesellschaft US-rechtlich verbunden ist.
• Zugriffskette erfassen: Dokumentiere, welche Admins, Supportteams und Unterauftragnehmer Daten sehen können.
• Schlüssel kontrollieren: Bevorzuge kundenseitige Schlüsselkontrolle, damit der Anbieter nicht selbstständig Klartext entschlüsseln kann.
• Speicherfristen begrenzen: Lege konkrete Löschfristen fest und prüfe, ob Backups und temporäre Dateien einbezogen sind.
• Daten kategorisieren: Trenne alltägliche Arbeitsdaten von Gesundheitsdaten, Berufsgeheimnissen und geistigem Eigentum.
• Vertragliche Pflichten festhalten: Vereinbare Informationspflichten, Unterstützung bei Behördenanfragen und nachvollziehbare Löschprozesse.
• Entscheidung begründen: Halte fest, warum ein Dienst trotz verbleibendem Risiko eingesetzt wird oder warum eine Alternative gewählt wurde.
Was dir nicht automatisch hilft
Ein EU-Serverversprechen ohne Prüfung der Anbieterstruktur reicht nicht. Auch Standardvertragsklauseln allein lösen den Konflikt mit einem möglichen US-Behördenzugriff nicht, wenn technische und rechtliche Zugriffsmöglichkeiten bestehen.
Datenschutz-Zertifikate können bei der Bewertung nützlich sein. Sie ersetzen aber keine Prüfung von Konzernstruktur, Schlüsselhoheit, Unterauftragnehmern und tatsächlicher Datenverarbeitung. Für die technische Produktdokumentation kannst du die fluesta Dokumentation als Beispiel dafür heranziehen, welche Architekturfragen ein Anbieter konkret beantworten sollte.
Welche Architektur echte Datensouveränität schafft
Datensouveränität entsteht nicht durch ein einzelnes Label. Sie entsteht, wenn Recht, Technik und Betrieb in dieselbe Richtung zeigen.
Die erste Stufe ist EU-Hosting. Das kann für bestimmte Arbeitsdaten sinnvoll sein, beantwortet aber nur die Standortfrage. Wenn ein US-rechtlich kontrollierter Anbieter Zugriff auf die Daten oder Schlüssel hat, bleibt ein rechtliches Risiko bestehen.
Die zweite Stufe verbindet EU-Infrastruktur mit reduzierten Zugriffsmöglichkeiten. Dazu gehören Zero Data Retention, restriktive Administrationsrechte und eine Verschlüsselung, bei der der Anbieter nicht über die entscheidenden Schlüssel verfügt.
Die stärkste Architektur kombiniert einen echten Nicht-US-Anbieter mit kundenseitiger Schlüsselkontrolle und möglichst wenig dauerhafter Datenhaltung. Genau diese Merkmale nennt auch die Analyse von Heise Business Services zu DSGVO und CLOUD Act als relevante Differenzierung gegenüber einer reinen Serverstandortbetrachtung.
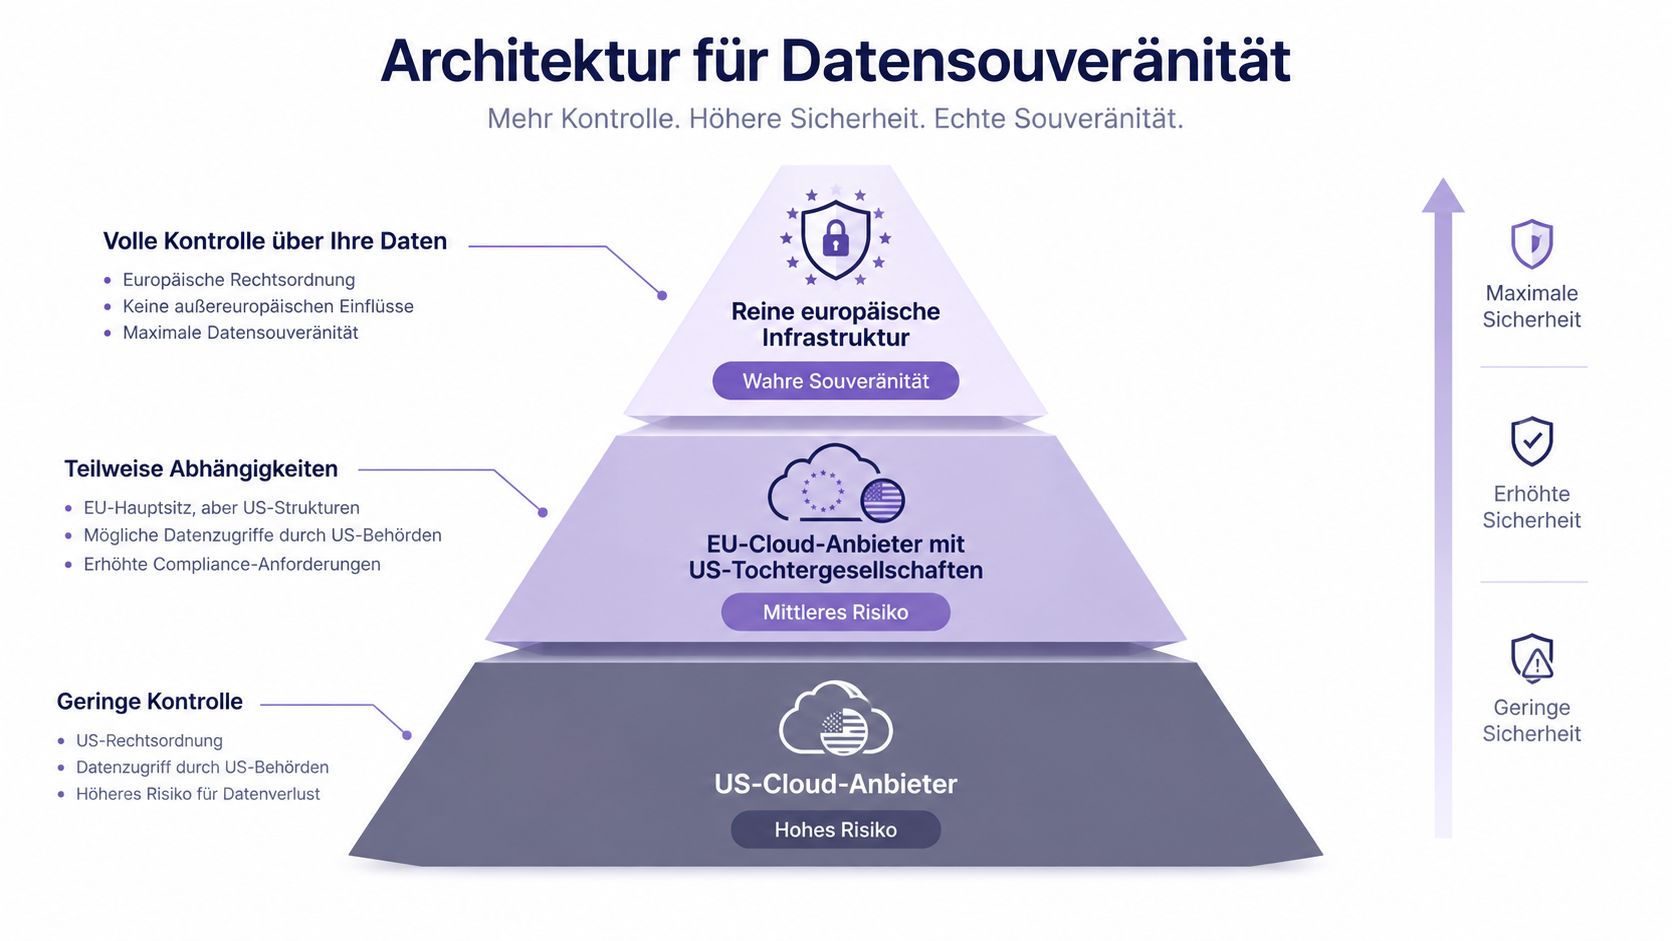
Eine einfache Entscheidungslogik
• Niedrige Sensibilität: EU-Hosting kann ein sinnvoller Baustein sein, wenn Zugriff, Vertragslage und Löschprozesse nachvollziehbar sind.
• Personenbezogene oder vertrauliche Inhalte: Prüfe zusätzlich Anbieterrecht, Schlüsselkontrolle und dauerhafte Speicherung.
• Besonders geschützte Daten: Wähle möglichst eine Architektur, bei der kein US-rechtlich kontrollierter Dienst auf Klartext oder Schlüssel zugreifen kann.
Für alltägliche Spracheingaben bietet fluesta eine EU-gehostete Speech-to-Text-Verarbeitung ohne US Cloud Act und mit Zero Data Retention. Die App funktioniert systemweit in jedem Programm und ist damit eine Option für Professionals, die schneller schreiben möchten, ohne ihre Sprachdaten dauerhaft bei einem Dienst zu hinterlegen. Simon & Furkan aus Berlin positionieren fluesta als alltagstauglich bei voller Privatsphäre.
Die praktische Konsequenz ist klar: EU-Hosting ist ein Anfang, aber keine Souveränitätsgarantie. Erst die Kombination aus Nicht-US-Anbieter, kundenseitiger Kontrolle und minimierter Datenhaltung reduziert das Risiko dort, wo es im Betrieb tatsächlich entsteht. Mehr zur Anbietertransparenz findest du im Impressum von fluesta.
Häufige Fragen zu US Cloud Act und DSGVO
Gilt der CLOUD Act auch für europäische Tochterunternehmen von US-Konzernen?
Das kann der Fall sein, wenn die Tochtergesellschaft oder der Konzern dem US-Recht unterliegt und Zugriff auf die Daten hat. Entscheidend sind die konkrete Konzernstruktur, Kontrolle und technische Zugriffsmöglichkeit. Ein EU-Sitz allein beantwortet die Frage nicht.
Was passiert, wenn ein US-Anbieter dem Herausgabeverlangen nicht nachkommt?
Der Anbieter kann versuchen, ein Herausgabeverlangen anzufechten oder eine Anpassung zu erreichen, wenn rechtliche Konflikte bestehen. Für dein Unternehmen bleibt trotzdem wichtig, ob der Anbieter Daten herausgeben könnte und wie der Dienst mit solchen Anfragen umgeht.
Schützt Ende-zu-Ende-Verschlüsselung vor Zugriffen?
Nur dann besonders wirksam, wenn der Anbieter die Schlüssel nicht kontrolliert. Liegen die Schlüssel beim Dienstleister oder kann er Klartextdaten verarbeiten, bleibt die technische Abschirmung begrenzt.
Welche Aufsichtsbehörde ist in Deutschland zuständig?
Zuständig ist grundsätzlich die Datenschutzaufsichtsbehörde des jeweiligen Bundeslands oder, je nach Organisation, eine spezielle Aufsichtsbehörde. Ein mögliches Bußgeldverfahren hängt vom konkreten Sachverhalt ab. Entscheidend sind dokumentierte Verantwortlichkeiten, eine nachvollziehbare Risikoprüfung und angemessene technische und organisatorische Maßnahmen.
Mit fluesta kannst du Sprache systemweit in Text umwandeln, bei 150+ Wörtern pro Minute und laut Produktangabe 3x schneller als Tippen, ohne dauerhafte Speicherung der Sprachdaten. Schau dir fluesta an und prüfe, ob die EU-gehostete Speech-to-Text-App zu deinem datensensiblen Schreiballtag passt.
Related articles
Datenschutz Software Vergleich für den Mittelstand
Datenschutz Software Vergleich für Mittelstand und KMU: DSGVO-Konformität, Datenresidenz, On-Premise vs EU-Cloud, Zero Data Retention und Preis-Leistung
10 Sprachnotizen App im Vergleich: Datenschutz und Preise
10 Sprachnotizen App im Vergleich: Funktionen, Plattformen, Datenschutz und Preise. Ehrlich eingeordnet, mit Stärken und Grenzen für den Alltag.
Voice Typing: Was es ist und wie es 2026 funktioniert
Voice Typing erklärt: wie Spracherkennung funktioniert, wo sie 2026 im Arbeitsalltag hilft, welche Datenschutzfragen zählen und wie du das richtige Tool wählst.