Dsgvo konforme software
Dsgvo konforme software. Alles zu DSGVO-konformer Software: Was ist echt, welche Kriterien gelten und wie wählen Sie sichere Tools
249 Bußgelder verhängten deutsche Aufsichtsbehörden im Jahr 2025. DSGVO-konforme Software muss deshalb nicht nur rechtssichere Verarbeitungsverträge unterstützen, sondern auch eine echte, nachvollziehbare Löschung personenbezogener Daten gewährleisten.
Das klingt zunächst nach einer Aufgabe für die Datenschutzabteilung. Für Gründer, Freelancer und Manager wird sie aber im Alltag sichtbar, sobald eine Software Sprache, Texte, Kundendaten oder interne Dokumente verarbeitet.
Du diktierst eine E-Mail an einen Kunden. Du sprichst Notizen aus einem vertraulichen Meeting ein. Oder du formulierst Vertragsunterlagen per Spracheingabe. In all diesen Situationen geht es nicht nur darum, ob ein Anbieter „DSGVO-konform“ auf seine Website schreibt.
Entscheidend ist, welche Daten verarbeitet werden, wo das passiert, wie lange sie bleiben und ob du den Vorgang nachweisen kannst.
Inhaltsverzeichnis
- Die Realität hinter DSGVO-konformer Software
- Was DSGVO-konforme Software leisten muss
- Pflichten als Verantwortlicher für Softwareauswahl
- Echte Prüfkriterien versus Marketingversprechen
- Checkliste zur Auswahl der richtigen Software
- Ihr Weg zu praxistauglicher Software-Compliance
Die Realität hinter DSGVO-konformer Software
Stell dir einen typischen Arbeitstag vor. Morgens diktierst du eine Nachricht an einen Kunden, mittags hältst du spontan Ideen für ein Projekt fest und nachmittags formulierst du ein internes Memo. Die Texte können Namen, Kontaktdaten, Vertragsinhalte oder vertrauliche Geschäftsdetails enthalten.
Die Software wirkt dabei wie ein praktisches Schreibwerkzeug. Technisch findet aber eine Verarbeitung personenbezogener Daten statt. Deine Stimme wird aufgenommen, an einen Dienst übertragen, in Text umgewandelt und möglicherweise gespeichert oder weiterverwendet.
Genau hier wird aus einer Komfortfunktion eine Datenschutzfrage.
Warum der deutsche Markt genauer hinschaut
Im Jahr 2025 meldeten die deutschen Aufsichtsbehörden 249 Bußgelder mit einer Gesamthöhe von rund 46,9 Millionen Euro. Das höchste deutsche Bußgeld des Jahres betrug 45 Millionen Euro gegen Vodafone. Diese Zahlen sind im Rückblick auf die deutschen DSGVO-Bußgeldverfahren 2025 dokumentiert.
Für dich bedeutet das nicht, dass jede Nutzung einer Cloud-Software automatisch riskant ist. Es bedeutet, dass eine oberflächliche Prüfung nicht reicht, wenn dein Unternehmen regelmäßig personenbezogene oder vertrauliche Inhalte verarbeitet.
Praktische Regel: Prüfe nicht nur, ob ein Anbieter ein Datenschutzversprechen abgibt. Prüfe, welche Verarbeitung technisch tatsächlich stattfindet.
Ein Beispiel: Du nutzt eine Diktierfunktion für Gesprächsnotizen. Wenn die Audiodatei nach der Transkription sofort gelöscht wird, ist die Risikolage eine andere, als wenn sie dauerhaft gespeichert, analysiert oder zum Training eines Modells verwendet wird.
Auch der Serverstandort allein beantwortet die Frage nicht. Ein europäischer Speicherort kann sinnvoll sein, doch zusätzlich musst du den Anbieter, seine Unterauftragnehmer, die Zugriffsrechte und die rechtlichen Grundlagen der Verarbeitung betrachten.
Compliance muss in den Arbeitsablauf passen
Klassische Datenschutz-Tools helfen dir bei Verarbeitungsverzeichnissen, Betroffenenanfragen, Datenschutz-Folgenabschätzungen oder der Vorbereitung von Audits. Sie ersetzen aber nicht automatisch die Prüfung jeder produktiven Arbeitssoftware.
Die eigentliche Kaufentscheidung lautet deshalb nicht immer: „Welche große Compliance-Suite brauchen wir?“ Häufig lautet sie: Reicht ein klar begrenztes Werkzeug mit Datenminimierung, Löschkonzept und sauberem Vertrag für diesen konkreten Arbeitsablauf?
Diese Unterscheidung ist besonders wichtig bei Speech-to-Text. Ein Werkzeug für tägliches Diktieren muss Datenschutz nicht nur verwalten, sondern direkt in den Workflow integrieren. Zero Data Retention und EU-Hosting können dabei zentrale Kriterien sein, wenn sie transparent beschrieben und vertraglich nachvollziehbar eingeordnet sind.
Weitere praktische Einordnungen zu Datenschutz, Arbeitsabläufen und digitaler Produktivität findest du im fluesta Blog. Entscheidend bleibt aber immer die konkrete Verarbeitung in deinem Unternehmen, nicht das Etikett auf der Produktseite.
Was DSGVO-konforme Software leisten muss
DSGVO-konforme Software beginnt mit einer einfachen Frage: Warum werden diese Daten überhaupt verarbeitet? Wenn du für eine Aufgabe keine personenbezogenen Originaldaten brauchst, solltest du sie auch nicht einsetzen.
Das Bundesamt für die Sicherheit und den Datenschutz beschreibt für Entwicklung und Tests eine klare Reihenfolge. Zuerst kommen anonyme Daten, danach pseudonyme Daten und erst dann personenbezogene Originaldaten, wenn sie zwingend erforderlich sind. Aggregation, Maskierung und Pseudonymisierung helfen, den Datenumfang auf das notwendige Maß zu reduzieren. Die Hinweise des BfDI zu datenschutzfreundlichen Testdaten erläutern diesen Ansatz.
Die wichtigsten Säulen
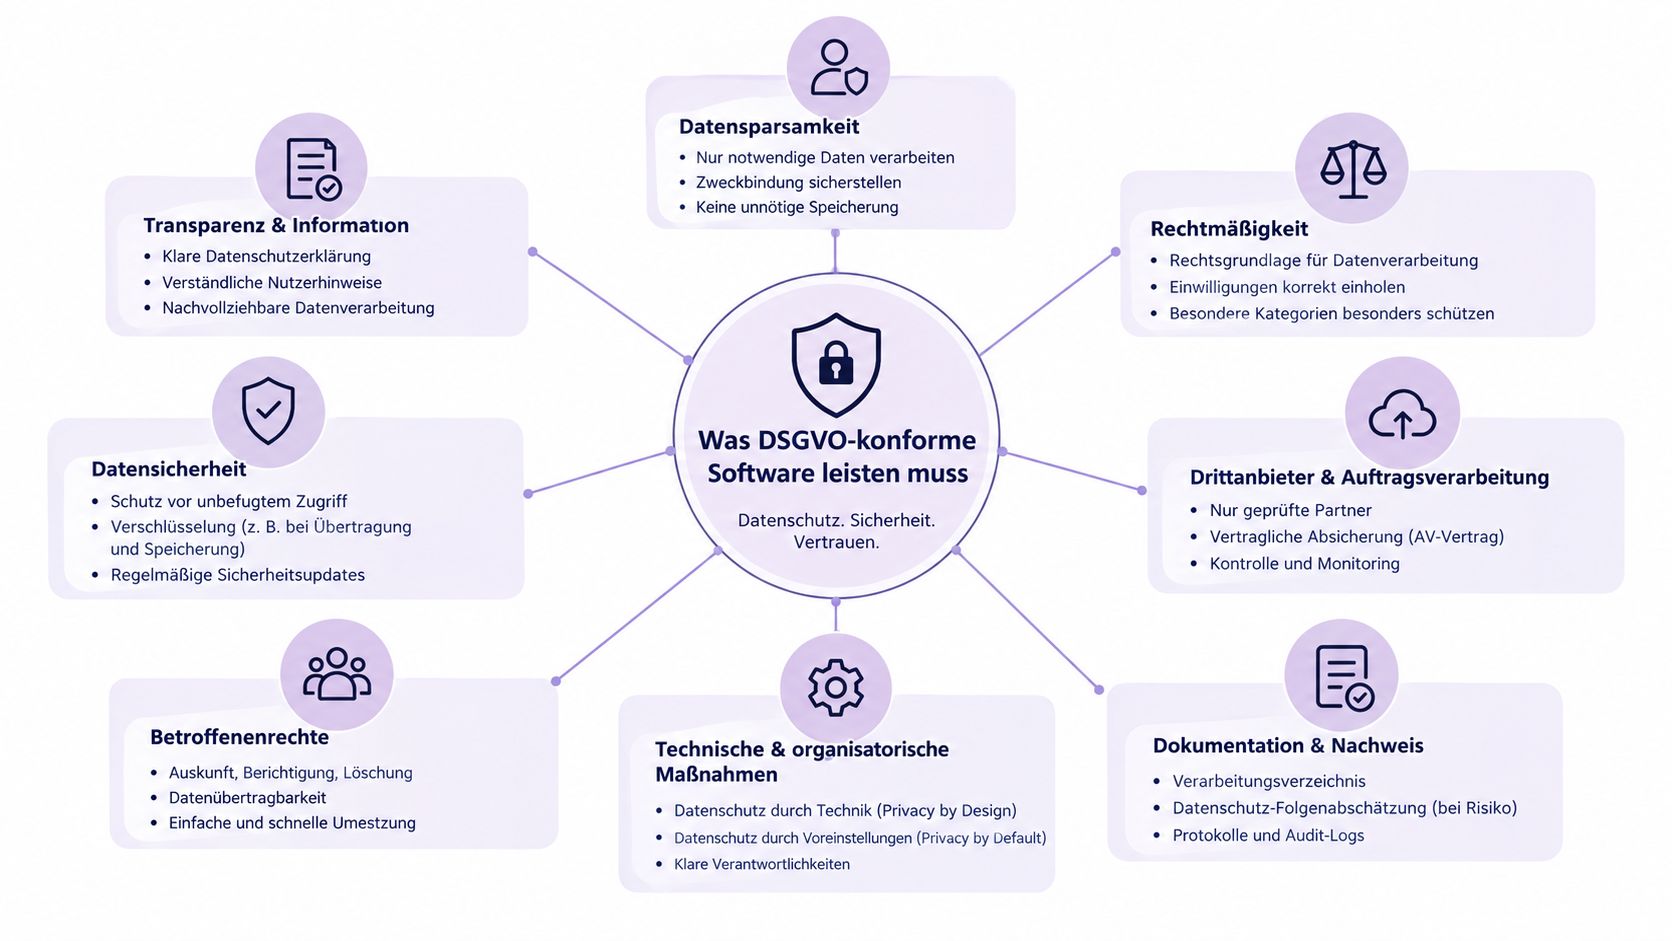
Eine passende Software sollte dir nicht nur Funktionen geben. Sie sollte dir auch ermöglichen, die Verarbeitung verständlich zu erklären und intern zu dokumentieren.
• Zweckbindung: Die Daten werden für einen klar beschriebenen Zweck verarbeitet. Eine Sprachaufnahme für die Transkription wird nicht automatisch für andere Zwecke verwendet.
• Datenminimierung: Die Anwendung verarbeitet nur, was für die jeweilige Funktion erforderlich ist. Für eine Textumwandlung brauchst du nicht zwingend eine langfristige Sammlung vollständiger Audiodateien.
• Löschung: Ein Löschkonzept legt fest, wann Rohdaten, Zwischenergebnisse und Ausgaben entfernt werden. Bei Zero Data Retention muss klar sein, was sofort gelöscht wird und ob davon technische Protokolle ausgenommen sind.
• Sicherheit: Verschlüsselung, Zugriffskontrollen, Vertraulichkeitsregeln und weitere technische und organisatorische Maßnahmen müssen zum Risiko passen.
• Nachweisbarkeit: Du solltest Unterlagen, Verträge und Einstellungen so dokumentieren können, dass der Ablauf bei einer internen Prüfung verständlich bleibt.
Die Analogie zum Behindertenparkplatz macht den Unterschied zwischen Behauptung und Nachweis greifbar. Ein Schild allein gibt dir keine Berechtigung. Erst die passende Berechtigung und die Einhaltung der Regeln machen die Nutzung rechtmäßig.
Bei Datenverarbeitung ist es ähnlich. Eine Datenschutzkennzeichnung auf einer Produktseite ersetzt keinen Vertrag, kein Löschkonzept und keine dokumentierte Prüfung.
Vertrag und Dokumentation gehören zusammen
Für cloud- oder servergestützte Software brauchst du typischerweise einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO. Darin sollten unter anderem Zweck, Datenkategorien, Weisungsrechte, technische und organisatorische Maßnahmen, Subunternehmer sowie Rückgabe und Löschung nach Vertragsende geregelt sein.
Die Datenschutzerklärung von fluesta zeigt, welche Informationen Nutzer bei einer konkreten Software prüfen sollten. Für deine eigene Entscheidung musst du zusätzlich bewerten, ob die beschriebenen Prozesse zu deinem Unternehmen, deinen Daten und deinen internen Verantwortlichkeiten passen.
Ein Verzeichnis von Verarbeitungstätigkeiten schafft dabei Ordnung. Es hält fest, welche Anwendung welche Daten für welchen Zweck verarbeitet, wer beteiligt ist und welche Schutzmaßnahmen gelten.
Pflichten als Verantwortlicher für Softwareauswahl
Wenn du Software für dein Unternehmen auswählst, bist du nicht automatisch von deiner Verantwortung entbunden. Du musst nicht jede technische Einzelheit selbst programmieren. Du musst aber eine nachvollziehbare Auswahl treffen und die relevanten Informationen des Anbieters prüfen.
Nehmen wir eine Diktier-App, die dein Team täglich für Notizen, E-Mails und Dokumente nutzt. Die Anwendung verarbeitet möglicherweise Sprache, Namen, Kundeninformationen und interne Inhalte. Deine Prüfung sollte deshalb vor dem Rollout beginnen, nicht erst nach einem Datenschutzvorfall.
Erst den Auftragsverarbeiter klären
Ein Dienstleister ist nach der DSGVO dann Auftragsverarbeiter, wenn er auf deine Weisung handelt und die wesentlichen Umstände der Verarbeitung nicht für eigene Zwecke bestimmt. Die niedersächsische Datenschutzbehörde beschreibt diese weisungsgebundene Verarbeitung in ihren FAQ zur Auftragsverarbeitung.
Ein bindender Vertrag ist dafür zentral. Die Datenschutzbehörde Baden-Württemberg nennt als notwendige Inhalte unter anderem Gegenstand und Dauer der Verarbeitung, Art und Zweck der Datenverarbeitung, Kategorien betroffener Personen sowie Rechte und Pflichten der Vertragsparteien. Diese Anforderungen sind in den Informationen zur Auftragsverarbeitung nach der DSGVO zusammengefasst.
Prüfe deshalb konkret:
• Vertrag vorhanden: Kannst du den Auftragsverarbeitungsvertrag vor der Nutzung abschließen?
• Zweck beschrieben: Ist klar, ob die Daten nur für Transkription und Textverarbeitung genutzt werden?
• Datenarten benannt: Werden Audiodaten, Textausgaben, Kontodaten oder Protokolldaten unterschieden?
• Löschung geregelt: Ist erkennbar, wann Eingaben, Ausgaben und Sicherungskopien gelöscht werden?
• Unterauftragnehmer offengelegt: Weißt du, welche weiteren Dienstleister an der Verarbeitung beteiligt sind?
Datenresidenz richtig einordnen
Ein EU-Serverstandort kann ein wichtiges Kriterium sein. Er beantwortet aber nicht allein, welchem Recht der Anbieter unterliegt und welche Zugriffsrechte bestehen.
Bei Übermittlungen in Drittländer gelten zusätzliche Regeln nach Kapitel V der DSGVO. Der BfDI erklärt die Anforderungen an internationale Datentransfers. Art. 44 DSGVO verlangt außerdem, dass das durch die Verordnung gewährleistete Schutzniveau bei der Weitergabe nicht untergraben wird, wie der vollständige Verordnungstext der EU festhält.
Für deine Dokumentation genügt kein Screenshot mit einem grünen Datenschutzsymbol. Halte fest, welche Daten fließen, wohin sie fließen, wer Zugriff hat und welche Maßnahmen der Anbieter beschreibt.
Echte Prüfkriterien versus Marketingversprechen
„DSGVO-konform“ ist eine Orientierung, aber noch keine technische Erklärung. Gute Prüfung beginnt deshalb mit konkreten Fragen.
Was bedeutet „sofort gelöscht“? Werden Audiodateien nach der Verarbeitung entfernt? Bleiben Textausgaben bestehen? Werden Backups, Fehlerprotokolle oder Supportdaten anders behandelt? Und darf der Anbieter Eingaben zur Analyse oder zum Training verwenden?
Was Zero Data Retention wirklich bedeuten sollte
Zero Data Retention sollte mehr sein als ein Werbebegriff. Für ein Speech-to-Text-Werkzeug bedeutet das im Kern, dass die Sprachdaten nur für die Verarbeitung genutzt und danach gelöscht werden.
Du solltest außerdem nachfragen, ob die Daten analysiert, verkauft oder für Trainingszwecke verwendet werden. Eine klare Antwort beschreibt den Lebenszyklus der Daten, statt nur eine kurze Datenschutzformel zu liefern.
Auch Verschlüsselung braucht Kontext. Der BfDI verlangt technische und organisatorische Maßnahmen, die unter Berücksichtigung des Stands der Technik und der Implementierungskosten ein dem Risiko angemessenes Schutzniveau gewährleisten. In den Hinweisen zu Sicherheitsmaßnahmen nach dem Stand der Technik wird deutlich, dass Schutz nicht auf einen einzelnen technischen Begriff reduziert werden kann.
Die Aussage muss überprüfbar sein
Marketing spricht gern von sicherer Cloud, privater Verarbeitung oder europäischer Infrastruktur. Für deine Entscheidung zählen die dazugehörigen Dokumente.
Ein Anbieter sollte dir erklären können, welche Daten gespeichert werden, welche Rollen Zugriff haben, wie Subunternehmer eingebunden sind und wann die Löschung erfolgt. Die technischen und organisatorischen Maßnahmen sollten nicht nur behauptet, sondern nachvollziehbar beschrieben werden.
| Anforderung | Echtes Kriterium | Risiko bei Fehlen |
|---|---|---|
| Löschung | Der Anbieter beschreibt den Löschzeitpunkt für Eingaben, Ausgaben und relevante Kopien. | Sprach- oder Textdaten bleiben länger verfügbar als für den Zweck erforderlich. |
| Zweckbindung | Die Nutzung für Transkription, Analyse und Training wird getrennt erklärt. | Daten werden möglicherweise für zusätzliche Zwecke verwendet. |
| Datenresidenz | Speicher- und Verarbeitungsorte sowie beteiligte Anbieter sind nachvollziehbar. | Drittlandbezüge bleiben unklar. |
| Vertrag | Ein Auftragsverarbeitungsvertrag regelt Zweck, Datenkategorien, Weisungen und Löschung. | Deine Verarbeitung ist vertraglich nicht sauber abgesichert. |
| TOMs | Verschlüsselung, Zugriffsschutz und organisatorische Regeln sind dokumentiert. | Das Schutzniveau lässt sich schwer bewerten. |
| Nachweisbarkeit | Datenschutzinformationen, Verträge und Prozesse sind dauerhaft auffindbar. | Eine interne oder externe Prüfung wird unnötig schwierig. |
Bei der Prüfung helfen technische Dokumentationen für die Softwareauswahl, weil du dort nicht nur eine Produktbeschreibung, sondern konkrete Angaben zur Funktionsweise und Verarbeitung vergleichen kannst.
Der Unterschied zwischen Versprechen und Kriterium ist einfach: Ein Versprechen sagt, dass etwas sicher ist. Ein Kriterium zeigt dir, woran du Sicherheit und Datenschutz im konkreten Ablauf erkennst.
Checkliste zur Auswahl der richtigen Software
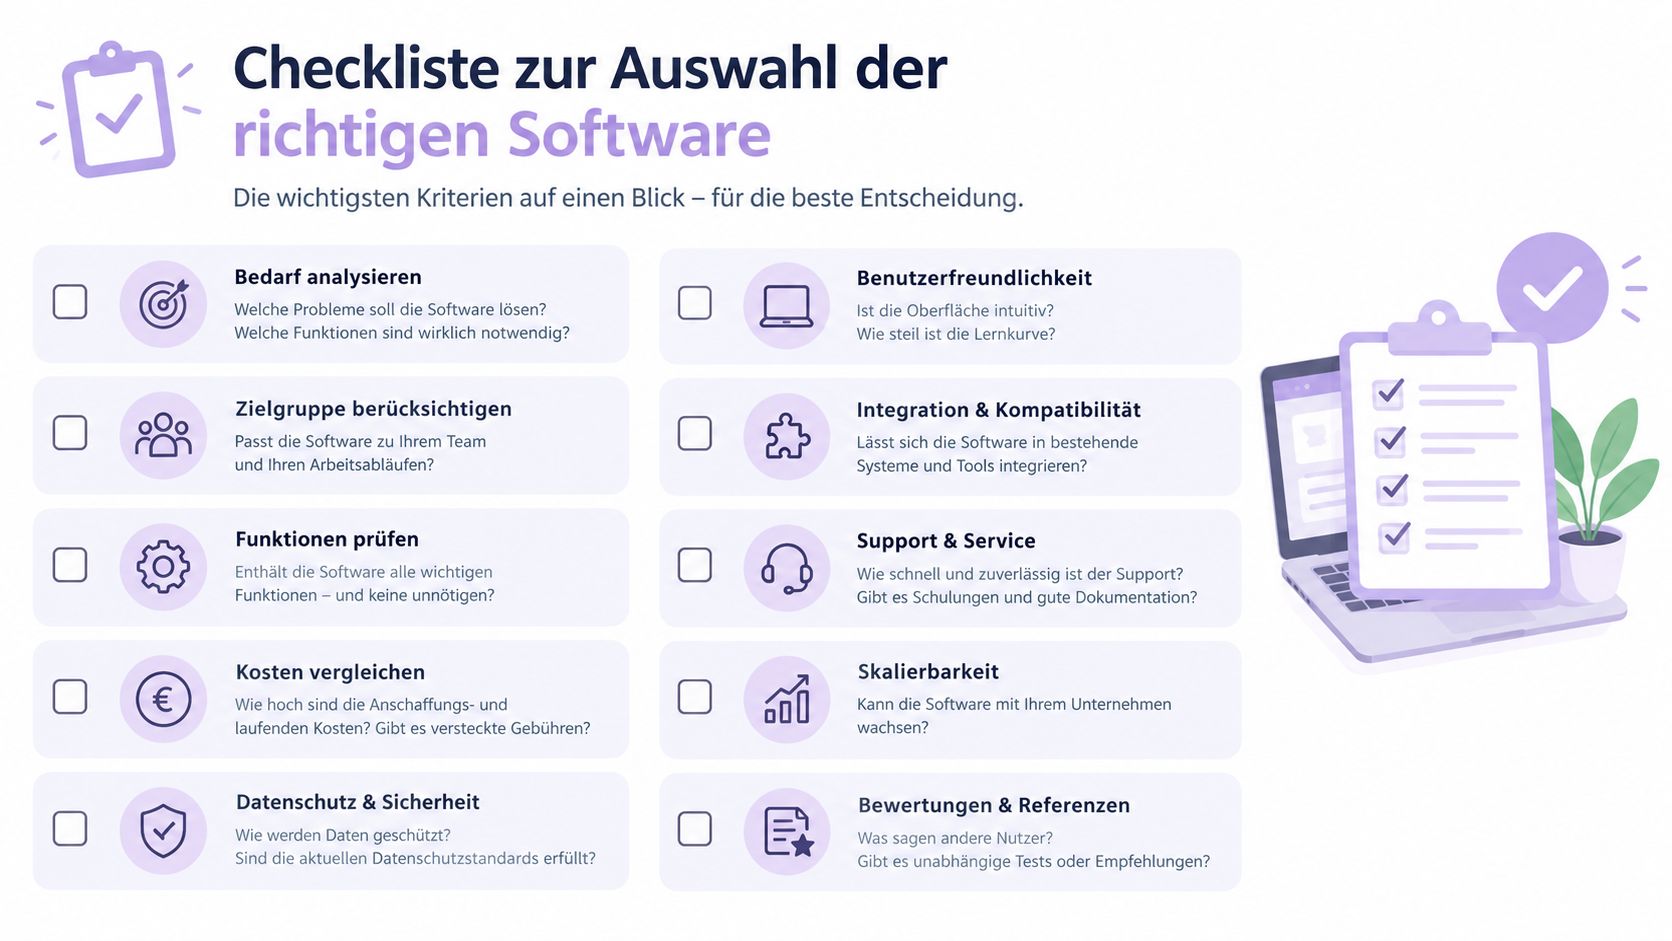
Eine gute Kaufentscheidung muss nicht kompliziert sein. Sie wird übersichtlich, sobald du die Software nicht als abstraktes Produkt, sondern als Teil eines bestimmten Arbeitsablaufs bewertest.
Beginne mit einem realen Beispiel. Welche Person nutzt die Anwendung? Welche Daten gibt sie ein? Wo erscheint das Ergebnis? Was passiert mit der Sprache nach der Umwandlung? Diese Fragen zeigen dir schnell, welche Informationen du vom Anbieter brauchst.
Vor dem Kauf prüfen
• Verarbeitung beschreiben: Notiere, welche Daten die Software für deinen konkreten Prozess erhält.
• Rechtsgrundlage klären: Prüfe gemeinsam mit deiner Datenschutzverantwortlichen oder deinem Datenschutzverantwortlichen, auf welcher Grundlage die Verarbeitung stattfindet.
• Auftragsverarbeitungsvertrag anfordern: Stelle sicher, dass der Vertrag die Anforderungen aus Art. 28 DSGVO abdeckt.
• Datenstandorte dokumentieren: Halte Speicherorte, Verarbeitungsorte und beteiligte Unterauftragnehmer fest.
• Drittlandtransfers bewerten: Prüfe, ob personenbezogene Daten in ein Drittland oder an eine internationale Organisation übermittelt werden.
• Löschfristen vergleichen: Suche nach konkreten Angaben zu Rohdaten, Ausgaben, Backups und Protokollen.
• Zero Data Retention einordnen: Frage nach, ob die Eingaben sofort gelöscht und weder analysiert noch für Trainingszwecke verwendet werden.
• TOMs lesen: Achte auf Verschlüsselung, Zugriffskontrollen, Vertraulichkeitsregeln und Wiederherstellungsprozesse.
• Mit Testdaten starten: Nutze für die erste Prüfung anonyme oder pseudonyme Daten. Der BfDI empfiehlt, personenbezogene Originaldaten erst einzusetzen, wenn sie zwingend erforderlich sind.
• Entscheidung festhalten: Dokumentiere Anbieter, Zweck, Datenarten, Schutzmaßnahmen und die verantwortliche Person.
Was bei Speech-to-Text besonders zählt
Bei Diktier-Software ist die Eingabe oft spontan. Du denkst nicht jedes Mal darüber nach, ob ein Satz vertrauliche Informationen enthält. Deshalb sollte die datenschutzfreundliche Einstellung nicht von einer komplizierten Einzelentscheidung vor jeder Nutzung abhängen.
Praktisch sind klare Standardeinstellungen. Dazu gehören eine begrenzte Verarbeitung, nachvollziehbare Löschung, transparente Anbieterinformationen und ein Arbeitsablauf, der sich auf Mac und Windows sowie in den genutzten Programmen verständlich einsetzen lässt.
Für die Produktivität zählen zusätzlich die tatsächlichen Arbeitsbedingungen. Eine Speech-to-Text-Desktop-App kann bei passender Umsetzung systemweit in jedem Programm funktionieren. So erscheint der Text direkt an der Cursor-Position, statt dass du Inhalte zwischen mehreren Fenstern kopieren musst.
Die Prüfung endet nicht mit dem Vertragsabschluss. Aktualisiere deine Dokumentation, wenn sich Unterauftragnehmer, Verarbeitungsorte, Funktionen oder Löschprozesse ändern. So bleibt die Softwareauswahl mit deinem tatsächlichen Arbeitsalltag verbunden.
Ihr Weg zu praxistauglicher Software-Compliance
Gute Compliance bremst produktive Teams nicht aus. Sie schafft klare Grenzen, damit Menschen sensible Daten mit einem passenden Werkzeug verarbeiten können.
Das gilt besonders für Professionals, die täglich viele Texte erstellen. Wenn Datenschutz erst nach dem Schreiben beginnt, bleibt die wichtigste Frage offen: Was ist mit der Sprache und den Inhalten passiert, bevor der fertige Text im Dokument stand?
Ein besserer Ansatz verbindet drei Ebenen:
• Technik: Die Software minimiert Daten, schützt Übertragungen und löscht nicht mehr benötigte Inhalte.
• Vertrag: Verantwortlichkeiten, Zwecke, Unterauftragnehmer und Löschregeln sind verbindlich festgehalten.
• Arbeitsablauf: Dein Team weiss, welche Daten verarbeitet werden und wie die Anwendung sicher eingesetzt wird.
Die Geschichte des Datenschutzes in Deutschland macht deutlich, warum diese Sorgfalt nicht erst mit modernen Cloud-Diensten begonnen hat. Das Hessische Datenschutzgesetz von 1970 gilt als weltweit erstes Datenschutzgesetz. Das erste Bundesdatenschutzgesetz folgte 1977. Die DSGVO wurde am 25. Mai 2018 in allen EU-Mitgliedstaaten unmittelbar verbindlich. Diese Entwicklung beschreibt der Datenschutzpfad des BfDI.
Für dich als Entscheider zählt am Ende kein einzelnes Siegel. Entscheidend ist, ob die Anwendung zum Zweck passt, die Daten sparsam verarbeitet, echte Löschung unterstützt und sich mit vertretbarem Aufwand nachweisen lässt.
Eine passende Lösung kann dabei alltagstauglich bei voller Privatsphäre sein. fluesta ist eine Speech-to-Text Desktop-App für Mac und Windows, funktioniert systemweit in jedem Programm, verarbeitet Sprache EU-gehostet und arbeitet mit Zero Data Retention. Sie unterstützt 150+ Wörter pro Minute und ist laut Produktangaben 3x schneller als Tippen. Der Pro-Plan kostet 14 Euro pro Monat und ist aktuell mit 50% Betaphase-Rabatt verfügbar.
Wenn du Sprache direkt in E-Mails, Dokumente und Notizen umwandeln möchtest, kannst du fluesta als EU-gehostetes Arbeitsmittel mit Zero Data Retention prüfen. Starte mit deinem eigenen Workflow und dokumentiere dabei, welche Daten verarbeitet und wie sie gelöscht werden.
Related articles
Speech recognition macintosh
Speech recognition macintosh. Speech Recognition am Macintosh verständlich erklärt: Funktionsweise, Datenschutz und moderne Optionen
Windows Speech Recognition: So diktierst du sicher
Windows Speech Recognition einrichten und sicher nutzen. Erfahre, wie du systemweit diktierst, deine Daten schützt und deinen Schreibfluss
Spracheingabe Software: 10 aktuelle Tools im Vergleich
Spracheingabe Software im Vergleich: 10 Tools für Mac und Windows mit Fokus auf Genauigkeit, Datenschutz, Preis und Tempo 2026.